מספר מתקפות הסייבר ממשיך לעלות, והתוקפים מפתחים דרכים חדשות להגיע למידע רגיש ולמערכות גיבוי. במתקפות כופרה, התוקף מנסה לעיתים לפגוע גם בגיבויים, כדי למנוע מהארגון לשחזר את המידע בלי לשלם.
לכן גם תקני הגיבוי הוותיקים אינם תמיד מספיקים בפני עצמם. נדרשת שכבת הגנה נוספת, וזה בדיוק הרעיון של כלל 3-2-1-1-0.
הנוסחה להגנה חזקה יותר
יותר עותקים. יותר הפרדה.
פחות סיכוי לאובדן מידע.
מהו כלל הגיבוי 3-2-1-1-0?
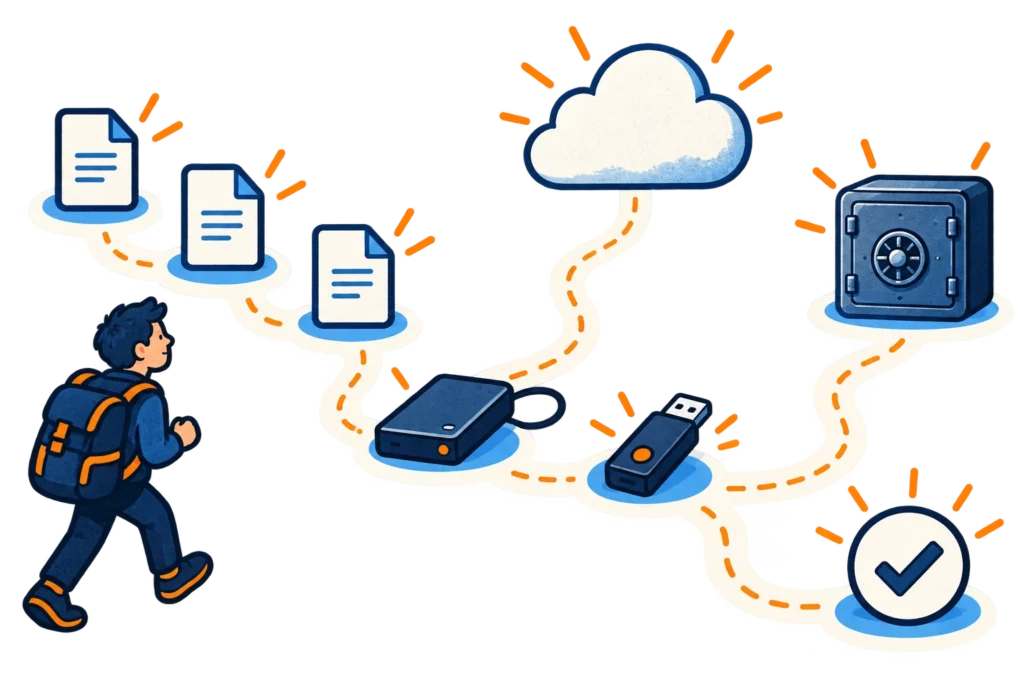
הכלל מחייב לעמוד בחמישה תנאים:
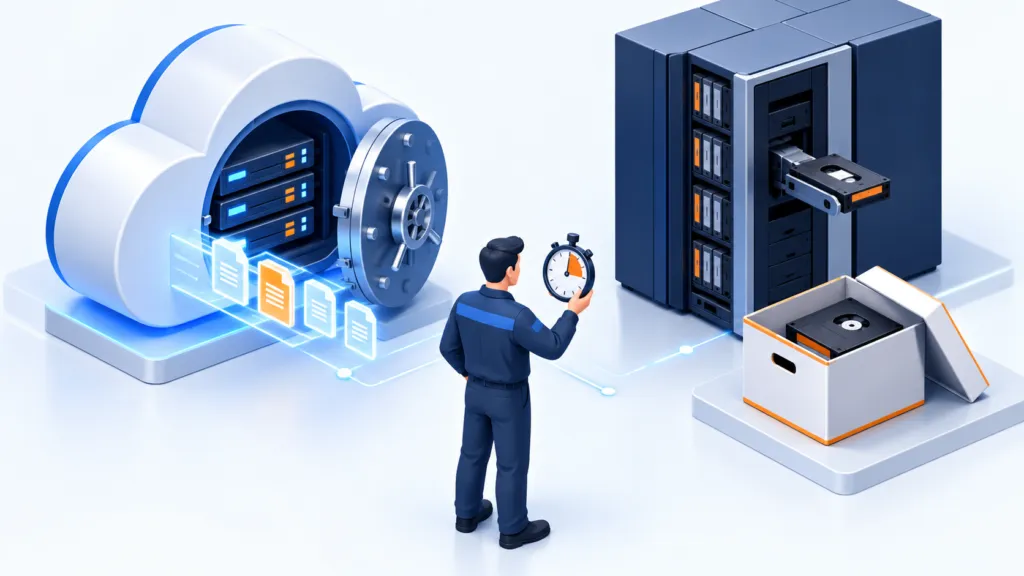
השילוב מעניק סיכוי גבוה יותר להתאוששות: עותק מבודד אינו נגיש לנוזקה דרך הרשת, עותק מחוץ לאתר נשאר זמין במקרה של אסון מקומי, ושימוש במדיות שונות מונע תלות בטכנולוגיית אחסון אחת.
כך זוכרים את הכלל
- 3 עותקים לפחות
- 2 טכנולוגיות אחסון
- 1 עותק מחוץ לעסק
- 1 עותק שאי אפשר לשנות
- 0 שגיאות בגיבוי
מה ההבדל בין 3-2-1 לבין 3-2-1-1-0?
כלל 3-2-1 היה במשך שנים תקן מקובל: שלושה עותקים, שני סוגי אחסון ועותק אחד מחוץ לאתר. העלייה במתקפות שמכוונות גם אל מערכות הגיבוי הובילה לצורך בהגנות נוספות.
- שלושה עותקים
- שני סוגי מדיה
- עותק אחד מחוץ לאתר
- כל ההגנות של 3-2-1
- עותק נוסף מבודד או בלתי ניתן לשינוי
- אימות שהגיבוי הסתיים באפס שגיאות
שתי התוספות משפרות משמעותית את היכולת להחזיר מידע לאחר נוזקה, נזק פיזי או טעות אנוש.
מה מוסיפים לכלל הישן?
- עותק נעול בפני שינוי
- בדיקת תקינות אמיתית
ה־1 הנוסף מגן על העותק.
ה־0 מאשר שאפשר לסמוך עליו.
יישום הכלל באמצעות BackupONE
ניתן ליצור תוכניות גיבוי עבור סוגי מידע שונים: קבצים, גיבוי Image מלא, שרתים, מסדי נתונים של SQL, מכונות וירטואליות ויישומי SaaS כגון Microsoft 365 ו־Google Workspace. את העותקים ניתן לשמור באחסון מקומי ובענן בהתאם למדיניות הארגון.
ה־1 הנוסף: Immutability ו־Object Lock
כדי ליצור עותק שאינו ניתן לשינוי, ניתן להשתמש ב־Object Lock באחסון תואם. בתקופת הנעילה אי אפשר לשנות או למחוק את העותק, ולכן גם חשבון שנפרץ או נוזקה שחדרה לרשת מתקשים לפגוע בו.
בחלק משירותי האחסון קיימים מצבי Governance ו־Compliance. במצב Governance ניתן להעניק למשתמשים מורשים אפשרות לעקוף את הנעילה; במצב Compliance ההגנה מחמירה יותר ולא ניתן לשנות את הנתונים עד תום תקופת השמירה. יש לבחור את המצב בהתאם למדיניות, לרגולציה ולצורכי העסק.
ה־0: גיבוי שהסתיים ללא שגיאות
הספרה אפס אינה רק סימון בדוח. כדאי לוודא שהמשימה הסתיימה בהצלחה, שהקבצים זמינים ושבדיקות שחזור מבוצעות באופן תקופתי. גיבוי שלא נבדק אינו הוכחה ליכולת התאוששות.
בדיקת ה־0
- המשימה הסתיימה בהצלחה?
- אין קבצים שדולגו?
- העותק נעול לפי המדיניות?
- בוצע שחזור ניסיון?
מתחילים במיפוי המידע, לפני שמגדירים משימות
כדי להפוך את כלל 3-2-1 לתוכנית עבודה, רשמו אילו מערכות חיוניות לעסק, מי אחראי עליהן והיכן הנתונים שלהן נשמרים. הפרידו בין מסמכים יומיומיים, מסדי נתונים ומערכות שלמות: כל קבוצה עשויה להזדקק לשיטת גיבוי ולמסלול שחזור אחרים.
לכל קבוצה, קבעו מה צריך להחזיר ובאילו יעדים. אחר כך בדקו היכן יהיו המקור ושני הגיבויים, אילו סוגי מדיה משמשים אותם ומה נמצא מחוץ לאתר. תוסיפו הפרדה או נעילה מתאימות ובדיקת תקינות. רשימה של דיסקים אינה תוכנית גיבוי; צריך לדעת גם איזה מידע נמצא עליהם ואיך חוזרים לעבוד.
קובעים מי בודק, ומתרגלים גם את השחזור
קבעו מראש מי בודק את דוחות הגיבוי, מי מטפל בחריגות ומתי מבצעים בדיקות שחזור. בדיקה טובה נעשית בסביבה נפרדת, מוודאת שהקבצים נפתחים ושהמערכת פועלת, ומתעדת את השלבים ואת משך ההתאוששות. הצלחת משימה לבדה אינה מבטיחה הצלחה של כל שחזור עתידי.
התאימו את התוכנית לסוג המידע ולצורכי הארגון ועדכנו אותה כשהסביבה משתנה. להמשך העבודה: מדריך לבדיקות שחזור ומדריך לניטור גיבויים יומי.
סיכום
כלל 3-2-1-1-0 יוצר אסטרטגיית גיבוי עמידה יותר: ריבוי עותקים, הפרדה בין טכנולוגיות ואתרים, עותק מבודד או בלתי ניתן לשינוי ואימות תקינות. כך גדל הסיכוי שהארגון יוכל לשחזר את המידע ולהמשיך לעבוד גם לאחר מתקפת כופרה, תקלה פיזית או טעות אנוש.