מלא, מצטבר, דיפרנציאלי, סינתטי — לפעמים נדמה שצריך לגבות גם את רשימת המונחים. בפועל, ההבדל מתחיל בשאלה פשוטה: האם שומרים את כל המידע או רק את מה שהשתנה? נעשה סדר בסוגים, בדרך השחזור ובשיקולים לבחירה. אם אתם כבר מכירים את הבסיס, אפשר לעבור להשוואה ולתרשים הבחירה שבהמשך.
העקרונות המרכזיים
מלא הוא נקודת הבסיס
שינויים נשמרים בשיטות שונות
בוחנים גם זמן שחזור
העקרונות המרכזיים במבט אחד
גיבוי מלא: מתחילים מכל קבוצת הנתונים
גיבוי מלא שומר את כל קבוצת הנתונים שבחרתם ומעביר אותה ליעד הגיבוי. הוא הבסיס לשיטות השינוי שבמדריך. ״מלא״ מתייחס לקבוצה שנבחרה — לא בהכרח לכל מה שקיים בארגון.
אם מעתיקים הכול בכל הרצה, חלק גדול מהמידע עלול לעבור שוב אף שלא השתנה. כדי לחסוך העברה ואחסון אפשר לשמור שינויים בגיבוי מצטבר או דיפרנציאלי, או לבנות נקודה מלאה סינתטית. לא חייבים לשלוח שוב את כל הספרייה בגלל עמוד אחד שהשתנה.
גיבוי מצטבר: רק מה שהשתנה מאז הפעם הקודמת
גיבוי מצטבר, Incremental, שומר את מה שהשתנה מאז הגיבוי הקודם. כל הרצה מוסיפה את השינויים מאז הנקודה האחרונה. כך אפשר לצמצם העברה ושימוש באחסון, ולעיתים לגבות בתדירות גבוהה יותר.
איך פועלת השרשרת?
הגיבוי המצטבר יוצר שרשרת. ככל שהיא מתארכת, בתצורה המתוארת במקור עלולים להידרש יותר זמן ומשאבים לבדיקת הגיבוי המלא והשינויים ולהשוואה בין המחשב ליעד.
המקור ממליץ ליצור גיבוי מלא תקופתי ולהתחיל רצף חדש. תדירותו יכולה להיות שבועית, חודשית או אחת לכמה חודשים, לפי הצורך.
בתצורה של שרשרת תלויה, אי אפשר למחוק חוליה שהשחזורים המאוחרים עדיין זקוקים לה. המקור מתאר מחיקה של הסדרה כולה, מהבסיס המלא ועד הגיבוי המלא הבא, וממליץ על יצירת בסיסים מלאים תקופתיים.
סוגי גיבוי מצטבר
אפשר להבחין בין שיטות לפי גודל יחידת השינוי שהמערכת שומרת. המדריך מתמקד בשתי שיטות נפוצות.
גיבוי מצטבר ברמת קובץ
בגיבוי מצטבר ברמת קובץ, שינוי בקובץ גורם לשליחת הקובץ כולו כגרסה חדשה. זה פשוט ויכול להתאים לקבוצת מידע קטנה. בקובץ גדול, גם שינוי קטן עלול לדרוש הרבה זמן ומקום.
גיבוי מצטבר ברמת בלוק
בגיבוי ברמת בלוק, המערכת בודקת חלקים בתוך הקובץ ומעתיקה רק את הבלוקים שהשתנו. בתנאים מתאימים, זה יכול לצמצם את ההעברה לעומת שליחת הקובץ כולו. היחידה שמשתנה קטנה יותר, ולכן גם העבודה עשויה להיות קטנה יותר.
נקודות שהמקור מדגיש
גיבוי ברמת בלוק יכול לצמצם זמן ונפח אחסון.
גיבוי קובץ שלם בכל שינוי פחות יעיל לקבצים גדולים שמשתנים לעיתים קרובות, משום שהקובץ נשלח מחדש.
שחזור משרשרת בלוקים עשוי להיות איטי: התוכנה צריכה לקרוא את הבסיס ואת השינויים הנדרשים, להרכיב את הקובץ ולהחזיר אותו.
כאשר שינוי חסר בשרשרת תלויה, הוא עלול לפגוע בשחזורים שזקוקים לו. לכן המקור ממליץ להתחיל מפעם לפעם שרשרת חדשה עם גיבוי מלא.
גיבוי דיפרנציאלי: השינויים מאז הבסיס המלא
גיבוי דיפרנציאלי שומר מידע חדש ושינויים מאז הגיבוי המלא שעליו הוא מבוסס. כאן נקודת ההשוואה אינה הגיבוי האחרון, אלא הבסיס המלא. לכן ההבדל מול מצטבר הוא לא רק בשם — הוא משנה גם אילו עותקים נדרשים לשחזור.
המקור מדגיש שהוא בדרך כלל מהיר יותר מגיבוי מלא, ושנפחו גדל עם הזמן. הוא מתאר שימוש בגיבוי דיפרנציאלי במסדי Microsoft SQL Server וביישומי מסד נוספים, ומציג אותו כפחות יעיל בחלק מתרחישי הקבצים ותמונות המערכת.
מלא סינתטי: בונים מחדש ממה שכבר נשמר
גיבוי מלא סינתטי, Synthetic Full, בונה נקודה מלאה חדשה מתוך מידע שכבר נשמר במאגר והשינויים החדשים. במקום לקרוא ולשלוח שוב הכול מהמקור, משתמשים גם במה שכבר נמצא ביעד. זה יכול להפחית את ההעברה מהמערכת שמגבים.
איך הוא עובד?
לאחר שמירת בסיס מלא ראשון, ממשיכים לשמור את השינויים. מפעם לפעם נדרשת נקודה מלאה נוספת, למשל כדי לתמוך בנקודות שחזור שונות, בשמירת גרסאות, בשרשרת מצטברת ברמת בלוק או במדיניות ארכיון.
המקור מתאר מימוש שבו המערכת משווה את הנתונים שבמאגר לנתונים במחשב, מעבירה רק את השינויים ומעתיקה את יתר המידע בתוך האחסון כדי ליצור קבוצה מלאה חדשה. במימושים אחרים מאחדים גיבוי מלא עם גיבויים מצטברים שכבר קיימים ביעד. העיקרון הוא שימוש חוזר בנתונים השמורים, ולא העברה מלאה מחדש מהמקור.
גישה כזו עשויה להיות יעילה במיוחד לקבצים גדולים ולגיבויי מערכת מלאים.
איך נבחנה היעילות במקור?
הצוות המתואר במסמך ערך בדיקות בתנאים שונים, גם עם לקוחות שהשתתפו בבדיקת גרסה מוקדמת. היעילות נמדדה באמצעות היחס בין נתונים שהועלו מהמחשב לבין נתונים שנעשה בהם שימוש באחסון.
מעט שינויים ופיצול נמוך בדיסק: בתרחיש ״משתמש בינוני״ תואר יחס של 20% מהמחשב ו־80% מהענן. כשבוצעו מעט שינויים תואר גם יחס של 10% ו־90%.
מחשבי מפתחים: עם שינויים רבים ופיצול גבוה יותר תוארו יחסים של 60%/40% ושל 40%/60%.
שינוי כמעט בכל המידע: בתרחיש הפחות יעיל תואר יחס של 92% מהמידע המקומי ו־8% מהענן.
נקודות נוספות
המקור מציין יעילות גבוהה יותר בקבצים גדולים.
בתרחישים מתאימים, מלא סינתטי יכול להיות מהיר יותר ממלא רגיל.
כאשר יש מעט שינויים, גיבוי מצטבר ברמת בלוק עדיין עשוי להיות מהיר יותר מהכנת נקודה מלאה סינתטית.
איך בוחרים בלי ללכת לאיבוד?
אין סוג גיבוי שמנצח בכל מצב. בודקים איזה מידע מגבים, כמה הוא משתנה ואיך צריך לשחזר אותו. הטבלה הבאה מרכזת את ההבדל המרכזי בין השיטות:
שיטה
מה נשמר?
מה נדרש לשחזור?
מלא
כל קבוצת הנתונים
הנקודה המלאה המתאימה
מצטבר
השינוי מאז הגיבוי הקודם
בסיס ושינויים נדרשים לפי השרשרת
דיפרנציאלי
השינוי מאז הבסיס המלא
בסיס והדיפרנציאלי המתאים
מלא סינתטי
נקודה מלאה שנבנתה ממידע קיים ומשינויים
התוצרים שמנהל הפתרון לנקודה הזו
תרשים הבחירה שבמקור, בתצוגה נגישה
תרשים המקור מתחיל בבסיס מלא, ואז שואל איזה סוג מידע צריך לגבות. הנה ארבעת המסלולים שלו בצורה שאפשר לקרוא גם בלי לפענח חצים:
חלק מהנתונים: גיבוי מצטבר ברמת בלוק.
גיבוי ברמת מערכת: מלא סינתטי, ואם אינו אפשרי, מצטבר ברמת בלוק.
Microsoft SQL Server: מלא, דיפרנציאלי ויומן עסקאות, שמכונה בתרשים ״מצטבר״.
מסדי נתונים או יישומים אחרים: מצטבר ברמת בלוק.
המקור מסיים בכמה כללי אצבע:
מתחילים מבסיס גיבוי מלא.
שוקלים גיבוי מצטבר לקבצים.
לא שוכחים את ניהול הבסיסים המלאים והשרשרת.
בגיבוי Image בוחנים אפשרות למלא סינתטי.
ב־SQL Server בוחנים מלא, דיפרנציאלי וגיבוי יומן עסקאות.
כשבוחרים שיטה, בדקו גם את הגיבוי וגם את הדרך חזרה. העברה מהירה היא יתרון, אבל ביום התקלה צריך לדעת אילו עותקים נדרשים וכמה זמן השחזור לוקח.
נוסח עברי מלא המבוסס על גוף המאמר בקובץ ה־PDF שסופק, בעריכת שפה לקריאה נוחה. הערות דיוק ותיקונים למקור מסומנים בנפרד. דוגמאות הסבר נוספו לפי הצורך; תפריטי אתר, מודעות וקישורי המלצות אינם חלק מגוף המאמר.
מקור: Guide_to_Backup_Types.pdf מאת MSP360.
שכפול דיסק וגיבוי Image: מתי משתמשים בכל שיטה?
מחליפים דיסק ורוצים לקחת את המערכת איתכם? או נערכים ליום שבו המחשב לא יעלה בכלל? כאן נכנסים לתמונה שכפול דיסק וגיבוי Image. גיבוי קבצים עוזר לשמור מידע חיוני, אבל כשגם הדיסק או מערכת ההפעלה נפגעים צריך להבין איך מחזירים את סביבת העבודה. שתי השיטות יכולות לעזור — בדרכים שונות.
מעתיקים או שומרים תמונה
Clone ליעד ישיר
Image לשחזור עתידי
בודקים אתחול ויישומים
העקרונות המרכזיים במבט אחד
גם שכפול וגם גיבוי Image יכולים לשמר מידע ומערכת הפעלה. כדי לבחור, צריך להבין מה התוצר של כל פעולה ואיך משתמשים בו. שמות דומים לא תמיד אומרים שמקבלים את אותו הדבר.
שכפול ותמונת גיבוי: מה בדיוק נשמר?
מהו שכפול דיסק?
שכפול, Clone, מעתיק את תוכן הדיסק לדיסק אחר: נתונים, רשומות אתחול, הגדרות וקבצים, וגם ערכות עיצוב. בגישה שמתוארת במקור מחברים מקור ויעד ומעתיקים ישירות, בלי לשמור קודם קובץ תמונה. הדיסק שנוצר יכול לשמש כדיסק הראשי או להישמר כעותק.
מהו גיבוי Image?
גיבוי Image שומר תמונת דיסק שאפשר לשחזר בהמשך. המקור מתאר קובץ גדול, לעיתים דחוס, ומזכיר ISO כאפשרות נפוצה — טענה שנדייק בהערה בהמשך. בניגוד לשכפול ישיר, כאן שומרים תוצר ביניים באחסון, ולא בהכרח דיסק שמוכן מיד לעבודה.
לאחר יצירת התמונה, אפשר לדחוס אותה, להצפין אותה ולשמור בענן או באחסון מקומי לאורך זמן. כשצריך פותחים את התמונה ומשחזרים אותה לדיסק. בדרך כלל השחזור נעשה באמצעות תוכנה המתאימה לפורמט שבו נוצר הגיבוי.
מה אפשר לעשות עם כל שיטה?
היכולות המרכזיות של שכפול
תוכנת שכפול מעתיקה תוכן מדיסק אחד לאחר בפעולה אחת ושומרת את המבנה הלוגי הדרוש. זהו התפקיד הבסיסי שלה בתרחיש המתואר במאמר.
היכולות המרכזיות של גיבוי Image
גיבוי Image הוא חלק ממערך גיבוי, ולכן בהתאם למוצר ניתן להשתמש ביכולות נוספות:
דחיסה והצפנה של הגיבוי.
שמירה בענן או במיקום מקומי עד שיידרש.
גיבוי מצטבר, דיפרנציאלי או סינתטי, לצורך שמירת שינויים באופן יעיל.
שחזור התמונה ישירות למכונה וירטואלית בענן, אם הפתרון והתשתית תומכים בכך.
מחליפים דיסק? שכפול יכול להתאים
שכפול יכול להתאים לתחזוקה מתוכננת: הדיסק הישן מתחיל להציג שגיאות, או שהחלטתם לעבור ל־SSD. בתרחיש מתאים אפשר לעבור לדיסק החדש עם המערכת כפי שהייתה בזמן השכפול. המחשב מקבל דיסק אחר, ואתם לא צריכים להתחיל מחדש עם כל ההגדרות.
המקור טוען ש־Windows אינו יכול לאתחל מדיסק USB ולכן יש לחבר את הדיסק המשוכפל לחיבור SATA בלוח האם.
נערכים לתקלה? בוחנים גיבוי Image
המחשב או הדיסק הפסיקו לעבוד. גם ציוד איכותי יכול להיכשל.
בוצע שדרוג חומרה וצריך לעבור למחשב אחר. התמונה יכולה לסייע גם לאחר שהדיסק הישן כבר אינו זמין.
הדיסק נפגע מכופרה או מנוזקה אחרת ונדרש שחזור המידע והמערכת. המקור מציע למחוק את הדיסק ולשחזר את תמונת הגיבוי האחרונה במקום לשלם כופר.
שכפול: מה נוח, ומה צריך לבדוק?
יתרון
בתרחיש מתאים אפשר להשתמש בדיסק המשוכפל במהירות, וכך לקצר השבתה.
מגבלות כפי שהן מוצגות במקור
המחיצות נוצרות מיד על דיסק היעד, ולכן עותק ישיר דורש מקום בהתאם למבנה הדיסק.
המקור טוען שלא ניתן לדחוס או להצפין את הנתונים בשכפול.
המקור טוען שלא ניתן ליצור שכפול דיפרנציאלי או מצטבר.
בתצורת הדיסק השלמה שמתוארת במאמר, נשמר עותק פעיל אחד בכל דיסק יעד.
נדרש דיסק נוסף לשכפול הדיסק הנוכחי.
Image: גמישות שמצריכה דרך לשחזור
יתרונות
ניהול מרוכז של תמונת המערכת. המקור מתאר קובץ אחד שמכיל את הגיבוי.
אפשר לשמור כמה גיבויים באותו יעד, אם יש מספיק מקום.
דחיסה עשויה לצמצם את נפח האחסון.
אפשר להעביר תמונות דיסק ברשת למערכת אחת או לכמה מערכות, בהתאם לכלי ולתרחיש.
מגבלה
כדי להשתמש בגיבוי Image, צריך תוכנה או סביבת שחזור שתומכות בו. קובץ תמונה לא בהכרח מערכת שאפשר להפעיל מיד, כמו דיסק יעד מוכן. לכן כדאי להכין מראש את דרך השחזור — לא לחפש אותה כשהמחשב כבר מסרב לעלות.
בוחרים לפי המשימה שלפניכם
מה לבחור? תלוי במשימה. שכפול הוא כלי שימושי לתחזוקה ולהחלפת דיסק מתוכננת. גיבוי Image מסייע להיערך גם לתקלות לא צפויות, כמו כשל דיסק, תקלה במחשב או פגיעה מכופרה. שני הכלים יכולים להשתלב בתוכנית, כל אחד בתפקיד המתאים.
גיבוי Image דורש היכרות ותכנון. צריך להחליט איפה שומרים את העותקים וגם איך משחזרים מהם. קובץ הגיבוי חשוב מאוד — אבל ביום התקלה צריך לדעת גם מה עושים איתו.
נוסח עברי מלא המבוסס על גוף המאמר בקובץ ה־PDF שסופק, בעריכת שפה לקריאה נוחה. הערות דיוק ותיקונים למקור מסומנים בנפרד. דוגמאות הסבר נוספו לפי הצורך; תפריטי אתר, מודעות וקישורי המלצות אינם חלק מגוף המאמר.
מקור: Disk Cloning vs Image Backup_ When you Need What_.pdf מאת MSP360. למאמר המקורי.
בניית מדיניות גיבוי עמידה: מהמידע הקריטי ועד לבדיקה
מדיניות גיבוי טובה מתחילה בשאלה פשוטה: אם משהו יפסיק לעבוד, מה הלקוח צריך בחזרה — ובאיזו מהירות? עבור ספקי IT מנוהלים, הגנה על מידע ורציפות עסקית קשורות גם לתשתית, גם להכנסות וגם לאמון הלקוחות. לפניכם חמישה צעדים לבניית מדיניות שלא רק נראית מסודרת, אלא עוזרת ביום שצריך אותה.
מתכננים לפי העסק
מידע ושירותים חשובים
יעדי זמן ואובדן מידע
בדיקת חזרה לעבודה
העקרונות המרכזיים במבט אחד
מה באמת חייבים להחזיר לעבודה?
חלקו את המידע לקבוצות: מידע מערכת, הגדרות יישומים ומידע תפעולי. עכשיו שאלו מה הכי חשוב לפעילות העסק וכמה מהר צריך לשחזר כל קבוצה. לא כל תיקייה דחופה באותה מידה — גם אם מישהו קרא לה ״חשוב מאוד סופי״.
המקור מציע לטפל במידע משתמשים ובמידע פעיל, או ״חם״, בתדירות של שעה או יום, ובתוכן שמשתנה פחות, למשל חלק מתוכן האתר, בתדירות נמוכה יותר. תעדו את המידע, ובדקו ועדכנו את הרשימה במועדים קבועים. כך תוכלו לוודא שהמידע שאתם צריכים אכן נכלל בגיבוי בשגרה.
מחליטים כמה זמן וכמה מידע אפשר לאבד
קבעו את היעדים לפי פעילות העסק, הערכים והמטרות שלו. RTO, יעד זמן ההתאוששות, מגדיר בתוך כמה זמן צריך להחזיר תשתית או שירות. RPO, יעד נקודת ההתאוששות, מגדיר את חלון אובדן המידע שהעסק מוכן לקבל.
כדי להבין את ההבדל בין RPO ל־RTO ולהגדיר יעדים מתאימים, בחנו שלושה דברים:
עלות ההשבתה לעסק.
התקציב שעומד לרשותכם.
הפעולות והמשאבים שיידרשו להתאוששות מאסון.
הבחינה הזו תעזור לקבוע מגבלות זמן ונהלי התאוששות מתאימים, וכן את התדירות שבה צריך לגבות את המידע. חשוב להבין גם את ההבדל בין גיבוי להתאוששות מאסון כדי להשלים את התמונה.
בוחרים שיטה לפי הצורך, לא לפי הכותרת
בחרו פתרון שמתאים לצרכים ולסביבת ה־IT. בין האפשרויות נמצאים גיבוי מלא, מצטבר ודיפרנציאלי. מסוף ניהול בענן יכול לעזור לצוות לראות ולבדוק את הסביבה מרחוק. לפני שבוחרים, חשוב להבין איך כל אפשרות משרתת את השחזור הדרוש.
כשבודקים שיטות הגיבוי, פעלו לפי כלל 3-2-1: שמרו שלושה עותקים של המידע, כלומר המידע המקורי ושני עותקי גיבוי, על שני סוגי מדיה, כאשר עותק אחד נמצא מחוץ לאתר לצורך התאוששות מאסון.
הופכים החלטות לכללי עבודה
צרו מדיניות גיבוי שתומכת בהצלחת התהליך. הגיבוי צריך להתאים לדרישות רמת השירות שלכם ולכלול גם גרסאות קודמות של המידע. המקור מציע לגבות מידע קריטי בזמן אמת או מדי יום, ומידע אחר לפחות פעם בשבוע. יש להתאים את הדוגמאות האלה ליעדי העסק ולסיכון בפועל.
הכינו גם ספרי תרחישים להתאוששות, עם פעולות שמאפשרות לשחזר לפי הציפיות שנקבעו. יישמו את המדיניות בתשתית, הדריכו את הצוות והגבילו שינויים למורשים. שמרו עותקים מתאימים של הגדרות הגיבוי: בזמן אירוע עדיף לעבוד לפי תוכנית מאשר לנסות להיזכר איפה הייתה כל הגדרה.
מוודאים שהתוכנית עובדת גם במציאות
בדקו את יעד הגיבוי, מקומי או בענן, ואת תוצאות המשימות. אם משהו לא תואם לציפיות, חזרו להגדרות וחפשו בעיות תצורה שמונעות יצירת גיבויים. הודעה ירוקה היא סימן טוב; בדיקה של מה שנשמר נותנת תמונה טובה יותר.
במסגרת בדיקות הגיבוי, בדקו את המידע, תשתית ה־IT והגדרות האבטחה. בדקו את המערכות גם ביחס ליעדי זמן ההתאוששות ונקודת ההתאוששות. אם נדרש שינוי במערכת, התחילו בהדרגה. בדקו כל שינוי, ולאורך זמן חפשו דרכים לשפר את מערכות הגיבוי ולגבש תרחישים חלופיים למדיניות עמידה יותר.
מתחילים מהצעד הראשון, ובודקים לאורך הדרך
אין צורך לחכות לאירוע כדי להתחיל. השתמשו בחמשת הצעדים כדי להגן על הפעילות העסקית ועל מידע הלקוחות, היום ובהמשך. מדיניות עמידה נבנית מתכנון, יישום ושיפור קבוע — לא מהחלטה חד־פעמית ששמים בתיקייה.
נוסח עברי מלא המבוסס על גוף המאמר בקובץ ה־PDF שסופק, בעריכת שפה לקריאה נוחה. הערות דיוק ותיקונים למקור מסומנים בנפרד. דוגמאות הסבר נוספו לפי הצורך; תפריטי אתר, מודעות וקישורי המלצות אינם חלק מגוף המאמר.
מקור: Creating Resilient Backup Policies – A Step-by-Step Guide.pdf מאת MSP360. למאמר המקורי.
מהו RAID, ולמה הוא אינו תחליף לגיבוי?
יש בשרת כמה דיסקים, המידע משוכפל ביניהם והכול עובד יפה. אפשר לנשום לרווחה? אפשר — אבל לפני שמכריזים שהמידע מוגן, כדאי להכיר הבדל שעושה הרבה סדר: RAID עם יתירות עוזר להתמודד עם תקלות בדיסקים. גיבוי עוזר להחזיר מידע שאבד. הדיסק יכול להתקלקל, אבל גם מישהו יכול למחוק תיקייה בטעות. לפעמים אותו מישהו הוא אנחנו, אחרי הקפה הראשון.
כל שכבה ותפקידה
RAID מסייע ברציפות
גיבוי שומר נקודות עבר
בודקים התראות ושחזור
העקרונות המרכזיים במבט אחד
RAID הוא דרך לחבר כמה התקני אחסון פיזיים למערך שהמערכת מציגה כיחידה לוגית אחת. השם הוא קיצור של Redundant Array of Independent Disks. בהתאם לתצורה, הוא יכול לשפר ביצועי קריאה וכתיבה, להוסיף יתירות או לשלב בין השניים. כאן נבין איך הוא וגיבוי יכולים להשלים זה את זה.
קודם כול, מה זה RAID?
יש תצורות RAID רבות, ולכל אחת יתרונות ומגבלות. נעבור על הנפוצות ועל השילוב שלהן בתכנון הגיבוי. המספר הגבוה יותר לא בהכרח אומר ״טוב יותר״ — זה קצת פחות כמו דירוג של מלון, וקצת יותר כמו בחירת כלי עבודה.
אפשר לנהל RAID באמצעות בקר ייעודי בחומרה או באמצעות תוכנה, למשל דרך מערכת ההפעלה. המקור מציג מימוש בתוכנה כדרך פשוטה וזולה יותר, ללא צורך בבקר ייעודי ובקושחה קניינית נוספת. הבחירה המתאימה בפועל תלויה במערכת ובדרישות שלכם.
RAID 0: כשמהירות מקבלת את הבמה
ב־RAID 0 מחלקים את הנתונים לבלוקים ומפזרים אותם בין כמה דיסקים. במקום שדיסק אחד יעשה את כל העבודה, כמה דיסקים עובדים במקביל. זה יכול להגדיל את קצב הקריאה והכתיבה, אבל התצורה אינה מספקת יתירות.
RAID 0 עשוי להתאים לעבודה שבה ביצועים חשובים במיוחד, אבל הוא אינו מגן מפני כשל דיסק. אם דיסק אחד נכשל, חלקי קבצים חסרים עלולים לגרום לאובדן המידע במערך. אין עותק נוסף שממנו אפשר להשלים אותם. יותר דיסקים נותנים יותר מקומות לעבוד בהם — וגם יותר רכיבים שעלולים להתקלקל.
יתרון: פוטנציאל לביצועים גבוהים.
חיסרון: אין יתירות ואין הגנה מפני אובדן בעקבות כשל דיסק.
RAID 1: שני דיסקים, אותו מידע
RAID 1 עובד באמצעות שיקוף: בתצורה הבסיסית, הנתונים נכתבים לשני דיסקים, וכל אחד מחזיק את אותו מידע. אם אחד מתקלקל, אפשר בדרך כלל להמשיך לעבוד עם השני, כל עוד הוא והמערך תקינים.
מחליפים את הדיסק הפגום, והמערך מעתיק אליו את הנתונים מהדיסק התקין כדי לבנות מחדש את השיקוף. כמובן, העותק הנוסף תופס מקום: בתצורת זוג משוקף, שני דיסקים של 4 טרה־בייט מספקים בערך 4 טרה־בייט שמישים לפני תקורה, ולא 8.
יתרון: יכולת להתמודד עם כשל דיסק בתצורה המתאימה.
חיסרון: עלות אחסון גבוהה יותר לכל יחידת נפח שמיש.
RAID 5: יתירות בעזרת חישוב
RAID 5 דורש לפחות שלושה דיסקים. הוא מפזר ביניהם את הנתונים וגם מידע מחושב שנקרא זוגיות, Parity. הזוגיות מאפשרת לחשב מחדש מידע חסר אם דיסק אחד נכשל. המקור מציג זאת כשילוב מאוזן של יתירות וביצועים טובים יחסית.
במצב תקין אפשר בדרך כלל להמשיך לעבוד אחרי כשל של דיסק אחד, כל עוד שאר המערך והמידע תקינים. אחרי החלפתו צריך לבנות מחדש את המידע החסר. זה יכול לקחת זמן ולהעמיס על הדיסקים שנותרו, ולכן התראת דיסק תקול היא לא משימה שכדאי להשאיר ליד ״נטפל בזה בשבוע הבא״.
יתרונות: קריאות עשויות להיות מהירות וניתן להתמודד עם כשל של דיסק אחד.
חסרונות: פעולות כתיבה עשויות להיות איטיות יותר בגלל חישוב וכתיבת הזוגיות.
RAID 10: פיזור ושיקוף באותה חבילה
RAID 10 משלב שיקוף ופיזור. יוצרים זוגות משוקפים ומפזרים ביניהם בלוקים של מידע. בכל זוג נשמר עותק על שני דיסקים. כך אפשר לקבל פוטנציאל לביצועים טובים לצד יתירות.
התצורות הבסיסיות של RAID 0 ו־RAID 1 שבמאמר דורשות לפחות שני דיסקים; RAID 10 בתצורה הרגילה דורש לפחות ארבעה. היכולת להתמודד עם כמה תקלות תלויה גם באילו דיסקים נכשלו: כשל של שני הדיסקים באותו זוג משוקף עלול להפיל את המערך.
יתרונות: פוטנציאל לביצועים גבוהים ויכולת להתמודד עם כשלי דיסק מסוימים.
חסרונות: עלות גבוהה יותר ודרישות נפח ותכנון שעשויות להגביל את ההרחבה.
יש גם תצורות נוספות, ולכל אחת שימושים ומגבלות. הבחירה צריכה להתאים לעבודה שלכם. אחרי שהבנו את תפקיד המערך באחסון, אפשר לעבור לשאלה שבגללה התכנסנו: מה קורה כשצריך להחזיר מידע?
אז למה RAID עדיין לא מחליף גיבוי?
RAID 0 אינו שומר עותק נוסף. RAID 1 משקף את המידע, ו־RAID 5 יכול להתמודד עם כשל של דיסק יחיד. אבל יתירות בתוך המערך אינה מחזירה מידע שנמחק או השתנה. השיקוף נאמן מאוד: אם מחקתם קובץ, הוא ידאג שגם המחיקה תהיה מסונכרנת. הוא פשוט לא יודע שהתכוונתם לתיקייה שליד.
המקור מכנה RAID 1 או RAID 5 במובן מסוים ״גיבוי מקומי״, אך בהמשך מבהיר שאפשר להשתמש במערך כיעד גיבוי כששומרים בו עותק נוסף של מידע שקיים במקום אחר. זו הבחנה חשובה: אם המידע קיים רק על המערך, עדיין יש לכם עותק יחיד של המידע.
אפשר לגבות מידע אל מערך RAID, ואפשר לגבות את המידע שנמצא במערך עצמו. מערכת ההפעלה בדרך כלל מציגה אותו כנפח לוגי, וכלי גיבוי מתאים יכול לעבוד איתו כמו עם נפח אחר. את העותקים ונקודות השחזור מספק תהליך הגיבוי; המערך תומך באחסון שלהם.
איפה RAID נכנס לכלל 3-2-1?
RAID או NAS יכולים להשתלב בתוכנית שכוללת עותקים מקומיים נפרדים ועותק מחוץ לאתר, למשל בענן. תפקיד RAID הוא לתמוך בזמינות המקור או יעד הגיבוי. כמה דיסקים באותו מערך אינם ממלאים לבדם את הדרישה לעותקים עצמאיים.
RAID יכול להוסיף יתירות וביצועים, לשמש אחסון שמגבים ממנו או יעד לגיבויים. כדי להגן על המידע צריך גם עותקים נפרדים ובדיקות שחזור. הנורה הירוקה בהחלט מעודדת — אבל נחמד לדעת שיש מאחוריה גם קבצים שאפשר לפתוח.
לפני שסוגרים את הנושא, בדקו איזו תצורת RAID קיימת, אילו תקלות היא יכולה לסבול והאם מתקבלת התראה על כשל. אחר כך בדקו שיש גיבוי נפרד עם נקודות שחזור מתאימות ועותק מחוץ לאתר. ולבסוף: מתי ביצעתם שחזור ובדקתם שהמידע באמת חוזר תקין?
נוסח עברי מלא המבוסס על גוף המאמר בקובץ ה־PDF שסופק, בעריכת שפה לקריאה נוחה. הערות דיוק ותיקונים למקור מסומנים בנפרד. דוגמאות הסבר נוספו לפי הצורך; תפריטי אתר, מודעות וקישורי המלצות אינם חלק מגוף המאמר.
מקור: Backup vs RAID_ How to Take an Advantage.pdf מאת MSP360. למאמר המקורי.
איך בודקים שהגיבוי באמת ניתן לשחזור?
הגיבוי ירוק. השחזור עוד לא נבדק. זה ההבדל בין ״נראה בסדר״ לבין ״ניסינו, וזה עובד בתרחיש שבדקנו״. קל לחשוב שכופרה, כשל חומרה או מחיקה בטעות קורים רק למישהו אחר. אבל מערך גיבוי צריך יותר מאופטימיות טובה: הוא צריך בדיקות מסודרות.
הוכחה שהגיבוי שימושי
שחזור למיקום נפרד
פתיחת קבצים והפעלת יישום
מדידת הזמן ותיעוד
העקרונות המרכזיים במבט אחד
כשלא בודקים, עלולים לגלות מאוחר מדי שהגיבוי נכשל, שהשחזור איטי מהצפוי או שהתשתית בכלל לא מוכנה אליו. המחיר יכול להיות אובדן מידע, הזדמנויות עסקיות, תפוקה וכסף.
במקום לחכות לאירוע, בנו תוכנית מסודרת לבדיקת הגיבויים. המדריך הזה יעזור לתכנן בדיקות שמראות אם המידע שנשמר באמת ניתן לשחזור.
מתחילים מרשימה, גם אם הכול כבר בראש
הצעד הראשון הוא לתעד את תהליכי הגיבוי. גם אם מנהל המערכת מכיר הכול, וגם אם מנהל המערכת הוא אתם, הרשימה עדיין חשובה. יש לכך שתי סיבות טובות:
האדם שמכיר את מערך הגיבוי עשוי להיעדר או לעזוב את החברה. בלעדיו, אתם או מנהל מערכת חדש עלולים להשקיע זמן רב בהבנת התשתית. במהלך אסון, חוסר הידע הזה עלול להאריך את ההשבתה.
גם אנשי המקצוע הטובים ביותר עלולים להתבלבל בפרטים טכניים או לשכוח אותם כשהמצב יוצא משליטה ונוצר לחץ.
רשמו את כל הגיבויים, הסוגים שלהם, הגדרות השימור והחומרה שנדרשת לגיבוי ולשחזור. הוסיפו גם את חישובי זמן ההתאוששות ונקודת ההתאוששות. בהמשך תוכלו להשוות את התוצאות לתוכנית, במקום לנחש אם ״זה היה די מהר״.
בודקים את שני צדי התהליך
גיבוי שומר את המידע; שחזור מחזיר אותו לשימוש. צריך לבדוק את שתי הפעולות. הצלחה בהעתקה לא בהכרח אומרת שהיישום יעלה, שהקבצים ייפתחו או שהשירות יחזור בזמן.
בדיקות גיבוי
בנו מיפוי של כל רכיב תשתית וכל סוג מידע שצריך לגבות. אלה הבדיקות הבסיסיות שכדאי לבצע בקביעות:
בדיקת תשתית הגיבוי: במערך מקומי, בדקו את בריאות הדיסקים באמצעות נתוני S.M.A.R.T ואת התקני ה־NAS. בגיבוי לענן, בדקו את עקביות הקבצים שנשמרו באחסון.
בדיקת עקביות המידע: חלק מפתרונות הגיבוי כוללים אפשרות לבדוק את עקביות המידע במחשב וביעד האחסון, כדי לסייע בבדיקת שלמותו.
בדיקת כיסוי התשתית: גם אם כבר רשמתם את כל תוכניות הגיבוי, ייתכן שחסר רכיב חיוני. ערכו סקירה של התשתית וודאו שכל מה שקריטי לחברה נכלל בגיבוי.
בדיקת הגדרות אבטחה: האם מופעלת הצפנה בזמן העברה ובאחסון? האם נדרשת גם הצפנה של שמות הקבצים? למי יש גישה ליעד הגיבוי? במדיניות ההרשאות פעלו לפי עקרון ההרשאות המזעריות.
בדיקות שחזור
המקור מציע את הכללים הבאים כדי להרחיב את היכולת לשחזר מידע כשצריך:
בדקו ביחס ליעדי RTO ו־RPO: היעדים מגדירים באיזו מהירות צריך להתאושש וכמה מידע אפשר לאבד במקרה של השבתה. אם טרם הוגדרו, יש לחשב אותם לפני הערכת תוצאות השחזור.
הגדירו את היקף הבדיקות: התחילו בבדיקות הפשוטות והתקדמו לתרחישים מורכבים. בדקו באופן קבוע שחזור קובץ בודד, מחשב או שרת יחיד, עם התשתית הנלווית ובלעדיה, שחזור רכיבים תלויים ברשת ובתשתית, ולבסוף התאוששות מאסון בתרחישים שונים.
קבעו לוח זמנים: בדיקות סדירות מאפשרות לזהות שינויים בתשתית. בנוסף, יש לתכנן אותן כך שלא יפגעו בפעילות העסקית, למשל מחוץ לשעות העבודה.
תעדו הכול: תעדו את המועדים, ההיקף, הבדיקות המדויקות ותוצאותיהן, חישובי RTO ו־RPO, האנשים המורשים לבצע את הבדיקות וחברי צוות נוספים שיש ליידע.
עדיף לגלות את הפער בתרגיל
בדיקות גיבוי ושחזור אולי לא מתחרות בחופשה הבאה על מידת ההנאה, אבל הן מאפשרות לבדוק מראש איך מחזירים את התשתית לפעילות אחרי אסון, טעות אנוש או תקלה. זו עבודה שגרתית עם ערך גדול מאוד.
בסביבה שמשלבת מערכות מקומיות, ענן ותלויות בין שירותים, גם רכיב קטן יכול להשפיע על השחזור. הכינו סביבת בדיקה מתאימה ובדקו שכל מה שחיוני לעסק מכוסה. ככה השקט התפעולי נשען על תוצאות, ולא רק על תחושת בטן.
נוסח עברי מלא המבוסס על גוף המאמר בקובץ ה־PDF שסופק, בעריכת שפה לקריאה נוחה. הערות דיוק ותיקונים למקור מסומנים בנפרד. דוגמאות הסבר נוספו לפי הצורך; תפריטי אתר, מודעות וקישורי המלצות אינם חלק מגוף המאמר.
מקור: Backup Testing Best Practices.pdf מאת MSP360. למאמר המקורי.
גיבוי והתאוששות מאסון: מה ההבדל ולמה צריך את שניהם?
״יש לנו גיבוי״ היא התחלה טובה. אבל אם השרת נעצר, האם יודעים גם איפה מפעילים את המערכת, מי מטפל בה וכמה זמן ייקח לחזור לעבוד? כאן נמצא ההבדל בין גיבוי להתאוששות מאסון. במחשב אישי, עותק של הקבצים עשוי להספיק כדי לחזור לשגרה; בעסק עם מערכות שתלויות זו בזו, צריך בדרך כלל תמונה רחבה יותר.
מהעותק אל השירות
המידע נשמר
הסביבה מוכנה
העבודה חוזרת
העקרונות המרכזיים במבט אחד
בעסק, שמירת המידע לבדה לא תמיד מחזירה את הפעילות. אם התשתית נפגעה או שכופרה השביתה מערכות, צריך תהליך שמחזיר גם את השירותים. התאוששות מאסון כוללת הרבה יותר מהעתקת קבצים למקום בטוח.
נעשה סדר בשני התהליכים, נבין מה כל אחד מכסה ונראה אילו שאלות כדאי לשאול כשמתכננים את ההגנה על העסק.
גיבוי והתאוששות: מי עושה מה?
גיבוי: העתקת מידע למיקום שממנו אפשר לשחזר
יעד הגיבוי משמש להחזרת מידע כשמתרחשת בעיה בתשתית או בשירות. הגיבוי יכול להישמר באחסון נוסף באותו מרכז נתונים, במרכז נתונים מרוחק, בענן ציבורי או בכמה יעדים, בהתאם לתכנון.
התאוששות מאסון: הגנה על מידע ושירותים והחזרתם לפעילות
התאוששות מאסון היא הדרך שבה הארגון חוזר להשתמש בתשתית ה־IT אחרי מתקפת סייבר, אסון טבע או אירוע אחר. גיבוי הוא חלק מהדרך הזאת, אבל צריך גם להחזיר את המערכות לעבודה. הקבצים יכולים להיות בטוחים בזמן שהעובדים עדיין שואלים ״מתי אפשר להתחבר?״.
המקור מדגיש שהמטרה של התאוששות בענן היא לצמצם השבתה ואת השפעתה על העסק והלקוחות כאשר התשתית או השירות נפגעים.
מה משתנה במטרה, בהיקף ובמשאבים?
מטרה
שומרים עותק של מידע חשוב כדי שאם המקור נפגע יהיה אפשר להחזיר את המידע. תוכנית התאוששות מאסון רחבה יותר: היא מגדירה כיצד להשיב לפעולה את מערכות ה־IT הנדרשות.
כדוגמה, המקור מתאר אחסון ענן ייעודי שבו נשמרים גיבויים של התשתית. במקרה של מתקפה רחבה, הצפה או אירוע אחר, העותקים משמשים להחזרת הפעילות.
היקף
היקף הגיבוי מתמקד ביצירת עותק של מידע בעל ערך. התאוששות מאסון צריכה להגן על המידע וגם לאפשר לזהות במהירות היכן נמצא העותק ולהחזיר אותו למיקום המתאים.
תוכנית ההתאוששות יכולה לכסות את העסק כולו או מחלקה מסוימת. היא מתייחסת במיוחד לשרתים וליישומים קריטיים שעליהם תלויה הפעילות.
עלות ומשאבים
תוכנית התאוששות מלאה דורשת בדרך כלל יותר משאבים משמירת עותקים בלבד. יכול להיות שצריך תשתית חלופית שעליה יפעלו השירותים. מדיית גיבוי עשויה לעלות פחות, אבל היא לא מפעילה את העסק בעצמה. העלות צריכה להיבחן מול השירותים שרוצים להחזיר והיעדים שלהם.
מה העסק שלכם צריך כדי להמשיך לעבוד?
בחלק מהמקרים, תוכנית גיבוי לבדה עשויה להספיק לצורך רכיב שאינו מרכזי לפעילות העסקית. לדוגמה, אובדן של מחשב יחיד או טלפון של עובד לא בהכרח פוגע באופן קריטי בעסק. אפשר להחליף את ההתקן ולשחזר את נתוניו מהגיבוי.
לעומת זאת, התאוששות מאסון חיונית לשירותים ולתשתיות שעליהם העסק מסתמך מדי יום. אם מחשבי העובדים הם לקוחות רזים התלויים בשרת ובמסד נתונים מרכזיים, תקלה במערכות האלה עשויה להשבית את העבודה של כולם. זה אירוע חמור בהרבה מכשל של תחנה אחת.
כשהשרת ומסד הנתונים משותפים לעובדים, צריך דרך מסודרת להחזיר את שניהם כדי שהצוות יוכל לחזור לעבוד. זו כבר משימת התאוששות עסקית, ולא רק החלפת מחשב.
דוגמה נוספת היא התחייבויות ללקוחות במסגרת SLA. אי־עמידה בהתחייבויות חוזיות יכולה לפגוע בעסק. לכן מידע ותשתיות הנדרשים לעמידה ברמת השירות צריכים לקבל מענה בתוכנית התאוששות.
גם תמיכה מצוינת של ספק תוכנה לא מחליפה תוכנית התאוששות. הספק יכול לעזור בבעיה במוצר, אבל בדרך כלל אינו מבטיח להחזיר את כל המידע והשירותים בזמן שהעסק צריך. תוכנית המשכיות מבוססת זקוקה לרוב גם לגיבוי וגם להתאוששות מאסון.
מתכננים את הדרך חזרה לפני שיש תקלה
כשבונים התוכנית, שוקלים כמה גורמים כדי שהפתרון יעשה את מה שנדרש בזמן אירוע. התאוששות מאסון מתחילה בתכנון, יחד עם אנשים שמכירים גם גיבוי ושחזור וגם את העסק.
המקור משתמש בתיאור של מסמך בן מאה עמודים כדי להמחיש את היקף העבודה. מאמר זה אינו תוכנית מלאה, אלא מציג נקודות יסוד: קובעים יעדים, מתכננים כיצד לעמוד בהם ובודקים את התוכנית ואת הסביבה.
איך RTO ו־RPO קשורים לגיבוי ולהתאוששות?
שני המדדים עוזרים לכמת את היקף ההפרעה שהעסק יכול לסבול לפני שנגרמת פגיעה קריטית. RTO, יעד זמן התאוששות, מגדיר בתוך כמה זמן צריך להחזיר שירות או מידע בעקבות השבתה. RPO, יעד נקודת התאוששות, מגדיר את חלון אובדן הנתונים המרבי שהעסק יכול לקבל.
הפתרון צריך לתת מענה לשניהם. הגדרתם היא אחד הצעדים הראשונים בבניית אסטרטגיית גיבוי והתאוששות.
תוכנית ההתאוששות
אחרי הגדרת היעדים אפשר לבנות את התוכנית. היא צריכה לכלול יותר משמירת מידע. גיבוי במרווחים מתאימים תומך ב־RPO, אך נדרשים גם כלים ותהליכים שמחזירים מידע ושירותים בזמן הדרוש לעמידה ב־RTO.
בדיקות התאוששות
אל תשמרו את הבדיקה הראשונה לאירוע אמיתי. תרגלו את חלקי התוכנית ובדקו שהם תומכים ביעדים. מסמך יפה עוזר לעשות סדר, אבל הוא לא יכול ללחוץ על כפתור השחזור בשבילכם.
איפה שירות גיבוי מנוהל יכול לעזור?
כדי להתאושש מהר צריך פתרון גיבוי מתאים. אם אי אפשר לגבות באופן אמין ובגמישות הנדרשת, קשה לשחזר בזמן. שירות גיבוי מנוהל יכול להיות רכיב שימושי, משום שהוא מטפל בתהליך בשגרה ואוטומטי לפי ההגדרות.
המקור מתאר BaaS כשירות שבו ספק יוצר, מאחסן ומנהל עותק של נתוני החברה בענן. הוא מציין יתרונות של חיסכון בזמן ובמאמץ ושל גמישות ויכולת גידול, כאשר הקיבולת אינה מוגבלת רק לתשתית המקומית. בהתאם לפתרון, המידע יכול להישמר ולהיות משוחזר גם בענן.
עותק טוב הוא התחלה. דרך חזרה היא התוכנית
גיבוי והתאוששות מאסון הם תהליכים שונים, ושניהם חשובים לפעילות עסקית. ההתאוששות כוללת יותר מגיבוי מידע: צריך לשקול RTO ו־RPO, לבחור כלים ותהליכים שמאפשרים לעמוד בהם, ולבדוק את יכולת החזרה לעבודה בעקבות הפרעה. גיבוי מנוהל יכול להיות אחד הרכיבים שמוסיפים גמישות ויכולת גידול לתוכנית.
נוסח עברי מלא המבוסס על גוף המאמר בקובץ ה־PDF שסופק, בעריכת שפה לקריאה נוחה. הערות דיוק ותיקונים למקור מסומנים בנפרד. דוגמאות הסבר נוספו לפי הצורך; תפריטי אתר, מודעות וקישורי המלצות אינם חלק מגוף המאמר.
מקור: Backup vs Disaster Recovery – The Difference Explained.pdf מאת MSP360. למאמר המקורי.
תזמון גיבויים ושמירת גרסאות: כך מתאימים לצורכי העסק
כמה זמן צריך לשמור גיבוי — שבוע, שנה, או עד שמישהו יבקש את הקובץ שכבר שכחנו שהיה קיים? אין תשובה אחת שמתאימה לכל עסק. מדיניות שימור ולוח זמנים טובים מתחילים בצורכי העבודה, בדרישות החלות על המידע ובתרחישי השחזור. כאן נעבור על השיקולים שיעזרו להגדיר אותם בצורה מסודרת.
תדירות ומשך שמירה
מתי נוצרת נקודת שחזור?
כמה גרסאות נשמרות?
מתי מותר למחוק?
העקרונות המרכזיים במבט אחד
מה שומרים, ולכמה זמן?
מדיניות שימור מסבירה כמה זמן הארגון שומר מידע לצורכי עבודה או כדי לעמוד בדרישות שחלות עליו. בתיאור MSP360 Backup שבמקור, האפשרות Retention Policy מנהלת יצירה ומחיקה אוטומטיות של עותקים. כל מצב קודם של קובץ נקרא גרסה.
אפשר ליצור כמה גרסאות לאורך חיי הקובץ, בהתאם להגדרות. המערכת עוקבת אחר גרסאות הקבצים ומאפשרת לנהל אותן. לצד קובצי המשתמש נשמרת רשימה של הגרסאות הקודמות בגיבוי. אפשרויות מדיניות השימור נמצאות בהגדרות תוכנית הגיבוי. המקור מפנה לתיעוד נוסף בנושא מדיניות שימור וגרסאות ב־MSP360.
בונים מדיניות שמתאימה לכל קבוצת מידע
כדי לבנות מדיניות שימושית, התחילו בהיכרות עם המידע. עברו על הצעדים הבאים — לפני שמגדירים מתי המערכת מוחקת אותו.
מבחינים בין סוגי המידע
הגדרות הגיבוי והשימור של קובצי מערכת הפעלה, מסדי נתונים ומסמכי משתמשים שונות בדרך כלל. יש לבסס אותן על RTO ו־RPO פנימיים, על תוכנית התאוששות או המשכיות עסקית ועל צורכי העבודה.
כמה אחורה תרצו לחזור, ובאיזו רמת פירוט? עותק חודשי יכול להתאים לצורך אחד, ועותקים שבועיים, יומיים או שעתיים לצורך אחר. המקור מפנה גם לדוגמאות של שימור קובצי עבודה וקבצים אישיים. הבחירה צריכה להתאים לשימוש בפועל.
מבחינים לפי מחזור החיים
יש מידע שצריך לשמור לכמה שבועות ולשלוף מהר, ויש מידע שצריך לשמור שנים ואז למחוק בבטחה. גיבויים שצריך לעיתים קרובות יכולים להישמר מקומית לגישה מהירה; ארכיונים ארוכי טווח יכולים להישמר בענן בשכבות אחסון ייעודיות. השאלה היא מתי ואיך תצטרכו אותם.
המקור מתאר שב־MSP360 Backup ניתן להגדיר מדיניות שימור נפרדת לכל יעד אחסון בתוכנית גיבוי היברידית.
בונים תוכניות לפי קבוצות המידע
צרו תוכנית גיבוי לכל קבוצת נתונים שהגדרתם בצעדים הקודמים.
מגדירים את השימור בכל תוכנית
מספר הגרסאות לשמירה: קבעו כמה מצבים קודמים של הקובץ יש לשמור. המקור מתאר גרסה כעותק של קובץ השונה מהמצב הקודם שלו ונשמר באחסון.
מדיניות מחזור חיים לכל קבוצה: מידע שנשמר לצורך עמידה בדרישות עשוי להידרש לתקופה ארוכה. אפשר להפריד אותו לתוכנית ייעודית ולשמור אותו בארכיון למשך הזמן הדרוש. ההגדרות עשויות להשתנות לפי סוג האחסון או שכבת השירות. עותקים שצריך לגשת אליהם מהר יכולים להישמר מקומית, וארכיונים ארוכי טווח בענן.
מחיקת מידע שכבר אינו נדרש: הגדרת Purge מאפשרת מחיקה אוטומטית של קבצים ישנים, גרסאות לא נחוצות או קבצים שנמחקו במקור המקומי. זו הגדרה גמישה וחזקה, ויש לבחון אותה בזהירות. המקור ממליץ בדרך כלל לשמור לפחות את הגרסה האחרונה גם כאשר מופעלת מחיקה.
סוקרים את התוכניות ומריצים את הגיבויים
בשלב החמישי בדקו את תוכניות הגיבוי ואת הגדרות השימור. בשלב השישי הפעילו את הגיבויים. בהמשך המקור מובאות המלצות מצוות ארכיטקטורת הפתרונות.
גם השעון והאחסון צריכים תכנון
בודקים דרישות ענפיות
המקור מציין מסגרות כגון FISMA, HIPAA, PCI, SOX ו־GLBA, ומדגיש שדרישות השימור משתנות בין סוגי מידע וענפים. הוא נותן דוגמה של שבע שנות שמירה לרישומי חייבים וזכאים ולדוחות מס, וחמש שנים לחשבוניות לקוח, ומייחס אותה ל־SOX.
מתאימים שימור לתרחישי השחזור
אם יכול להיות שתצטרכו מידע שנה אחרי שנמחק, הגדרות השימור צריכות לאפשר זאת — וצריך לבדוק שהוא באמת נשמר. המקור מתאר גם Delay Purge, דחייה של מחיקת גרסאות שעברו גיל מסוים. השם נשמע מבטיח, אבל חשוב לבדוק מה הוא עושה בגרסה שלכם.
לדוגמה, במקור תקופת השימור מוגדרת ליום אחד ודחיית המחיקה ל־90 יום. לאחר יום הגרסה הופכת למועמדת למחיקה, אך נשמרת 90 יום נוספים לפני המחיקה. זו דוגמה למנגנון שתואר במקור; יש לאמת את התנהגותו בגרסת המוצר ובהגדרות שבהן משתמשים.
מנהלים את שרשרת הגיבוי המצטבר
המקור ממליץ לשמור שרשרת בגודל סביר של 14 גיבויים מצטברים ולתזמן מדי פעם גיבוי מלא.
מתחשבים בעומס על הייצור
גיבוי משתמש ברשת ובמשאבי קלט ופלט, ולכן הוא יכול להתחרות עם העבודה השוטפת. גיבויים שבועיים אפשר לתזמן מחוץ לשעות הפעילות או בסוף השבוע; בגיבויים יומיים אפשר לשקול הגבלת רוחב פס. העובדים לא צריכים לגלות את חלון הגיבוי לפי הזמן שלוקח לפתוח קובץ.
המקור מתאר תכונת Bandwidth Throttle ב־MSP360 Backup המאפשרת לוח זמנים להגבלת רוחב הפס, ומפנה לתיעוד המוצר להמשך.
המדיניות צריכה להתאים לעסק שלכם
כששואלים איך להגדיר שימור, התשובה היא בדרך כלל ״תלוי״. זו לא התחמקות: סוג המידע, דרישות השמירה, העלות וצורכי השחזור באמת משנים את התשובה. אין מדיניות אחת לכולם. המקור מפנה לקהילת התמיכה שלו לבדיקת תרחישים עם ארכיטקטים, אנשי תמיכה ואנשי גיבוי.
נוסח עברי מלא המבוסס על גוף המאמר בקובץ ה־PDF שסופק, בעריכת שפה לקריאה נוחה. הערות דיוק ותיקונים למקור מסומנים בנפרד. דוגמאות הסבר נוספו לפי הצורך; תפריטי אתר, מודעות וקישורי המלצות אינם חלק מגוף המאמר.
מקור: Backup Retention Policy and Scheduling Best Practices.pdf מאת MSP360. למאמר המקורי.
ארבע דרכים לשיפור יעדי ההתאוששות
כשמערכת נעצרת, העסק לא שואל רק מתי השרת יעלה. הוא שואל מתי אפשר לחזור לעבוד, וכמה מהמידע החדש עדיין יהיה שם. אסונות טבע, מתקפות סייבר ותקלות יכולים לשבש פעילות ולאבד מידע. לכן זמינות המידע ורציפות העבודה צריכות יעדים ברורים, ולא רק את ההבטחה המרגיעה ״נטפל בזה מהר״.
העקרונות המרכזיים
מגדירים RTO ו־RPO
בודקים התאוששות בפועל
מתאמים אנשים ותהליכים
העקרונות המרכזיים במבט אחד
צריך להגדיר מה נחשב חזרה לעבודה: קבוצת נתונים זמינה, יישום פועל, מערכת תקינה או הארגון כולו. שני המדדים שעוזרים לעשות סדר הם RTO — יעד זמן ההתאוששות, ו־RPO — יעד נקודת ההתאוששות. הם מגדירים כמה השבתה וכמה אובדן מידע העסק מוכן לקבל.
כשהיעדים ברורים, קל יותר להיערך, לצמצם פגיעה תפעולית ולשמור על אמון הלקוחות. אבל העסק משתנה, והיעדים צריכים להשתנות איתו. האחראים להתאוששות צריכים לשפר את האנשים, התהליכים והטכנולוגיה כדי לעמוד בהם, ולעיתים לחזור מהר יותר ועם פחות אובדן מידע.
נתחיל בהיכרות עם RTO ו־RPO, ואז נעבור לארבע שיטות עבודה שיכולות לעזור לעמוד בהם. בלי מבחן בסוף — אבל כן עם בדיקת שחזור.
שתי שאלות פשוטות: כמה זמן, וכמה מידע?
קל להסביר למה יעדי התאוששות חשובים לעסק. החלק המעניין יותר הוא איך מתרגמים אותם לגיבוי ולשחזור שעובדים. הנה המטרה של כל מדד והדרך שבה הוא משפיע על התכנון.
RTO: יעד זמן התאוששות
RTO עונה על השאלה: בתוך כמה זמן צריך להחזיר את הנתונים, המערכת או השירות? זה הזמן שהעסק מוכן להקצות להתאוששות אחרי הפרעה, לפני שההשבתה הופכת לפגיעה שאי אפשר לקבל.
כדי לקבוע RTO, בדקו עד כמה השירות קריטי ומה המחיר הכספי והתדמיתי של השבתה ממושכת. יעד שלא מצליחים לעמוד בו עלול להשאיר את העסק בלי פעילות חיונית הרבה מעבר למתוכנן.
למשל, לחברה בתחום השירותים הפיננסיים עשוי להיות RTO של דקות ספורות למערכת עסקאות מרכזית, ולמערכת פחות קריטית יעד ארוך יותר.
RPO: יעד נקודת התאוששות
RPO עונה על שאלה אחרת: כמה מידע חדש אפשר להרשות לעצמנו לאבד? בדרך כלל מתארים זאת בזמן — למשל, שינויים שנוצרו מאז נקודת הגיבוי התקינה האחרונה. המטרה היא להגדיר אובדן שהעסק יכול לספוג בלי פגיעה קשה בהמשכיות.
להפעיל את השרת זה שלב חשוב, אבל צריך גם מידע שמאפשר לעבוד. מערכת שעלתה מהר עם נתונים חסרים עדיין יכולה להשאיר את הצוות בלי מה שהוא צריך.
איך קובעים את היעדים?
ערכו ניתוח השפעה עסקית, BIA. הוא בוחן את חשיבות הפעולות, את זמן ההשבתה שניתן לקבל ואת אובדן המידע האפשרי, ומתרגם אותם ליעדים. סביר שלפעילויות עסקיות שונות יהיו יעדי התאוששות שונים.
מה שרוצים לשחזר מחר, צריך לגבות נכון היום
היעדים אינם רק עניין של פעולת השחזור. הם משפיעים על הדרך שבה צריך לגבות מראש. קביעת RTO לשרת שמפעיל יישום ומסד נתונים אינה מספיקה כשלעצמה.
אפשר לכתוב בתוכנית ״שתי דקות״ ליד מאגר המידע הגדול בארגון. כדי שזה יקרה באמת, צריך שיטת גיבוי ותשתית שמסוגלות להחזיר אותו בזמן הזה. אחרת יש לנו יעד יפה במסמך — ושעון שלא מתרשם ממנו.
ככל ש־RTO קצר יותר, נדרשת דרך מתאימה ומהירה יותר להחזרת השירות. אם היעד ארוך, תמונות שרת שנשמרות בקלטת או בענן עשויות להתאים. אם היעד נמדד בשניות, יכול להיות שנדרשת גם סביבת מעבר חלופית עם שכפול רציף.
בדומה לכך, RPO ארוך יכול לאפשר גיבויים פחות תכופים. RPO קצר עשוי לדרוש תדירות גבוהה יותר, שיטת גיבוי שונה או שילוב עם שכפול. המקור נותן כדוגמה מעבר מגיבוי קבצים לגיבוי Image.
ארבע דרכים להפוך את היעדים למעשיים
עמידה ביעדים דורשת שיפור מתמשך. כשהארגון גדל, המידע והתשתית משתנים. לכן יש לבחון כיצד לשפר את הביצועים כדי לעמוד ביעדים ואף להגיע לתוצאה טובה מהם.
מעבר לעצם בניית תוכנית התאוששות, המקור מציע ארבע שיטות עבודה.
מבצעים ניתוח השפעה עסקית באופן קבוע
BIA מאפשר להבין את חשיבות הפעולות במונחי השבתה ואובדן מידע. עם השינוי בעסק משתנה גם השפעתם של מידע, יישומים ופלטפורמות עליו.
סקירה ועדכון תקופתיים צריכים לשקף שינויים בתהליכים ובתשתית. השתמשו בממצאים כדי להגדיר RTO ו־RPO נדרשים תוך בדיקת תקציב ומגבלות טכנולוגיות. סקירה כזו, יחד עם בדיקת היעדים הקיימים, מסייעת בשני דברים:
לצוותי הגיבוי והשחזור יהיו יעדים התואמים לצורכי העסק.
אם אי אפשר לעמוד ביעד חדש בגלל מחסור בתקציב או בטכנולוגיה, אפשר להציף זאת להנהלה ולגבש פתרון.
מאמתים את היעדים באמצעות תרגילי התאוששות
המקור מצטט נתון שלפיו כמעט 90% מהארגונים מחזיקים תוכנית התאוששות, אבל רק 50% מבצעים בדיקת DR מלאה מדי שנה. הוא מייחס את הנתון ל־Forrester, State of Disaster Recovery Preparedness, משנת 2024. הנתון מובא כנתון המסמך שסופק, ולא כמדידה חדשה.
כל ארגון צריך להריץ תרגילים כדי לדעת אם הוא אכן יכול להתאושש. מעבר לכך, התרגיל מאפשר לאמת במפורש את היעדים. דמו תרחישים ובדקו אם RTO ו־RPO של כל פעילות עסקית ניתנים להשגה.
השתמשו בתרגילים כדי למצוא צווארי בקבוק ופערים בתהליכים ובטכנולוגיות שהונחו כמתאימים אך אינם עומדים בצורך. אימות היעדים מסייע לחדד את התוכנית ולוודא שהם מציאותיים. אם אתם בין הארגונים שלא בודקים, זו סיבה נוספת לתת לכך עדיפות.
משפרים ניטור וזיהוי אירועים
זמן ההתאוששות כולל יותר מהעתקת הנתונים מהגיבוי. צריך גם לזהות שהתרחשה הפרעה, להבין מה קרה ולהתחיל לפעול. אם התקלה מחכה שעה שמישהו ישים לב, גם שחזור מהיר מאוד מתחיל מאוחר.
זיהוי מוקדם מאפשר להתחיל התאוששות מוקדם יותר ולקצר את הזמן להחזרת שירותים. השתמשו בכלי ניטור שמספקים התראות על חריגות בזמינות יישומים, שירותים ומערכות. שלבו אותם בנהלי התגובה כדי לייעל את הטיפול.
מבטיחים תקשורת והדרכה יעילות
גם תוכנית DR עם טכנולוגיה מצוינת תלויה באנשים. כל בעל תפקיד צריך לדעת מה עושים לפני אירוע, במהלכו ואחריו. בלי תיאום בין המשתתפים, קשה לעמוד ביעדים — גם אם כולם מאוד עסוקים.
מעבר לטכנולוגיה, התייחסו לשלושה תחומים:
תפקידים ואחריות: מי מתאם את העבודה, מי משחזר ומי מעדכן את הארגון.
תוכנית תקשורת: כיצד מודיעים לעובדים על השבתה ועל המצב, ומה עושים לגבי תקשורת חיצונית, עיתונות ורשתות חברתיות.
תרגילים ותחקירים: בצעו הדרכות תקופתיות לכל המשתתפים ותרגילי שולחן שמדמים את תיאום האנשים, גם בנפרד מבדיקת השחזור הטכנית.
ערוצי תקשורת ברורים והדרכה סדירה עוזרים לכולם להבין את תפקידם ומצמצמים בלבול ועיכובים בזמן אמת.
מתחילים משיפור שאפשר למדוד
RTO ו־RPO הם יסודות של אסטרטגיית התאוששות יעילה. שיפור תפעול הגיבוי והשחזור ביחס אליהם יכול לחזק עמידות ולהקטין אובדן אפשרי.
ההמלצות במסמך נועדו לעזור לארגונים לשפר ביצועי התאוששות ואת יכולתם לעמוד ביעדים. יישומן תומך בהיערכות לאתגרים בלתי צפויים ובהמשכיות עסקית בסביבה משתנה.
בחרו מערכת חשובה אחת, בדקו את היעדים שלה ומדדו שחזור. פער בין התוכנית לתוצאה הוא מידע שימושי: עכשיו יודעים מה צריך לשפר, במקום לגלות זאת בזמן השבתה.
נוסח עברי מלא המבוסס על גוף המאמר בקובץ ה־PDF שסופק, בעריכת שפה לקריאה נוחה. הערות דיוק ותיקונים למקור מסומנים בנפרד. דוגמאות הסבר נוספו לפי הצורך; תפריטי אתר, מודעות וקישורי המלצות אינם חלק מגוף המאמר.
מקור: 4-simple-yet-impactful-ways-every-business-can-improve-their-recovery-objectives.pdf מאת MSP360.
חלופות ל־Backup Exec: המדריך לבחירת פתרון גיבוי מתאים
Backup Exec מתקרבת לסוף הדרך שלה, ולכן עסקים רבים בודקים מה יחליף אותה. Cloud Software Group הפסיקה את המכירות ב־31 במרץ 2026, וסיום מחזור החיים המלא נקבע ל־30 באפריל 2029. מה זה אומר עבורכם? יש זמן להתארגן ולבחור פתרון חדש, אבל עדיף להתחיל עכשיו ולא לחכות לסוף 2028.
במדריך הזה נעבור על הדברים שכדאי לבדוק לפני שמחליפים את מערכת הגיבוי. נתייחס לשני סוגים של משתמשים: חברה שמנהלת את המחשוב של כמה לקוחות — מה שנקרא ספק שירותים מנוהלים, או MSP — וצוות מחשוב פנימי שמטפל בעסק אחד. אם אתם מנהלים גיבויים לכמה לקוחות, כדאי לבדוק גם איך הפתרון החדש יעזור לכם לעבוד ביום־יום. החלפת התוכנה היא הזדמנות לפתור את הדברים שמכבידים עליכם היום.
מתי כדאי לבחור חלופה ל־Backup Exec?
כדאי להתחיל לבדוק חלופות כשיש עוד זמן להשוות, לנסות וללמוד. אלה התאריכים המרכזיים לתכנון המעבר:
31 במרץ 2026: מתאריך זה מפסיקים למכור רישיונות חדשים וחידושים.
30 באפריל 2029: מתאריך זה לא מקבלים עוד תיקונים, עדכוני אבטחה או עזרה טכנית מהספק.
אם התמיכה שלכם עדיין בתוקף, אין צורך להחליף הכול בלחץ. מעבר מסודר כולל הקמת המערכת החדשה, לימוד שלה ובדיקה שאפשר באמת לשחזר ממנה את המידע. כל אלה יכולים לקחת חודשים. כשמתחילים מוקדם, אפשר לבדוק בנחת, לתקן מה שצריך ולהדריך את הצוות לפני שמסתמכים על המערכת החדשה.
מה בודקים לפני המעבר?
לפני שפותחים את דפי המוצרים ומשווים סימוני וי, הכינו רשימה של מה שאתם מגבים היום. רשמו גם מה לא נוח לכם במערכת הקיימת: פעולות ידניות, תקלות חוזרות או חשבונות שקשה להבין. הרשימה הזאת תעזור לכם לבחור לפי הצרכים של העסק. הנה הנושאים שכדאי לעבור עליהם:
אילו מערכות צריך לגבות?
Backup Exec ידעה לעבוד עם מגוון רחב של מערכות: Windows Server, VMware, Hyper-V, SQL Server ו־Exchange. חשוב לבדוק שהחלופה תומכת במערכות שיש אצלכם, וגם בגרסאות המדויקות שלהן. למשל, תמיכה ב־SQL Server לא בהכרח אומרת שגיבוי יומני העסקאות כלול — אלה הרישומים של השינויים במסד הנתונים. גם בשם Exchange כדאי להתעמק: דואר שנמצא בשרת במשרד ודואר ב־Microsoft 365 הם שני מצבים שונים, וצריך לוודא שהפתרון מתאים למצב שלכם.
איפה שומרים את הגיבוי?
Backup Exec נשענה במידה רבה על ציוד שנמצא בעסק ועל קלטות גיבוי. אם עוברים לשמור מידע בענן, גם אופן התשלום משתנה. משלמים על התוכנה, על המקום שהגיבוי תופס ולעיתים גם על הורדת המידע בחזרה. יש גם חשיבות ליכולת של המערכת להימנע משמירה חוזרת של אותו מידע. לכן כדאי לחשב את כל הסכומים יחד, ולא להסתפק במחיר שמופיע ליד הרישיון.
כמה עבודה זה דורש?
חשבו על שבוע עבודה רגיל: כמה פעמים מישהו צריך לבדוק גיבוי, לטפל בתקלה או להיכנס למסך ניהול נוסף? מערכות חדשות יכולות לחסוך חלק מההתעסקות הזאת. הדרך הטובה לבדוק זאת היא להתנסות במערכת עם כמה מהמחשבים או השרתים שלכם ולראות כמה עבודה היא דורשת בפועל.
על מה משלמים?
עם השנים היו ל־Backup Exec כמה צורות תשלום: רכישה קבועה, מנוי, תשלום לפי נפח, תוכנות שמותקנות במחשבים ומהדורות שונות. לפני שבוחרים חלופה, בקשו להבין על מה בדיוק משלמים ומה נכלל במחיר. בדקו גם מה קורה כשמוסיפים שרת או מגדילים את נפח המידע. המטרה היא חשבון שאפשר להבין ולתכנן לפיו.
האם נוכל להחזיר את המידע כשצריך?
היום מצפים ממערכת גיבוי ליותר מאשר הודעה ירוקה של “הגיבוי הצליח”. בדקו אם אפשר לשמור עותק שלא ניתן לשנות או למחוק במשך הזמן שנקבע, איך חוזרים לעבודה אחרי כופרה ואיך בודקים שהשחזור עובד. בסופו של דבר, הגיבוי צריך לעזור ברגע שבו צריך להחזיר את הקבצים או את המערכת לפעולה.
טבלת השוואת חלופות Backup Exec
כדי שיהיה קל להשוות, ריכזנו כאן את כל שש החלופות ואת כל 11 נושאי ההשוואה. בטלפון אפשר לגלול את הטבלה ימינה ושמאלה כדי לראות את שאר העמודות. מתחת לטבלה ובהמשך המדריך תמצאו הסברים שיעזרו להבין את המונחים.
השוואת שש החלופות — כל מדדי ההשוואה
מדד
BackupONE*
Veeam
Acronis Cyber Protect
NAKIVO
Commvault Cloud
Datto SIRIS
מתאים בעיקר
ספקי שירותים מנוהלים וצוותי IT
IT ארגוני וספקי שירותים
עסקים קטנים ובינוניים וצוותי IT
עסקים קטנים ובינוניים וספקי שירותים
IT בארגונים גדולים
ספקי שירותים מנוהלים
איך מפעילים את המערכת?
סוכן בניהול ענן
מקומית / ענן
מקומית / ענן
מקומית / ענן
ניהול בענן
התקן גיבוי בניהול ענן
איפה נשמר הגיבוי?
אחסון לבחירתכם, תואם S3
אחסון עצמאי או Veeam Cloud Connect
אחסון Acronis או אחסון עצמאי
אחסון עצמאי או NAKIVO Cloud
אחסון עצמאי או ענן Commvault
Datto Cloud כברירת מחדל; קיימת SIRIS Private
Windows Server
✓
✓
✓
✓
✓
✓
VMware / Hyper-V
✓ (CBT)
✓ (CBT)
✓
✓ (CBT)
✓
✓
SQL Server
✓ כולל גיבוי יומני עסקאות
✓
✓
✓
✓
✓
Microsoft 365
✓
באמצעות תוסף
✓
✓
✓
באמצעות Datto SaaS Protection, מוצר נפרד
גיבוי מוגן משינוי
✓ S3 Object Lock
✓
✓
✓
✓
✓
ניהול כמה לקוחות
✓
באמצעות תכנית VCSP ורישוי נפרד
מוגבל
✓ עד 100 סביבות לקוח
באמצעות תכנית שותפים
✓
לפי מה משלמים?
לפי המערכת שמגבים
לפי המערכת שמגבים (VUL)
לפי המערכת או נפח ב־GB
לפי VM / תושבת מעבד
לפי נפח המידע
לפי התקן
תקופת ניסיון*
15 יום*
30 יום
30 יום
15 יום
30 יום
הדגמה בלבד
עזרה בקריאת הטבלה: הסימן ✓ מציין תמיכה ביכולת, בכפוף לגרסה ולמסלול. “מקומית” פירושו שהמערכת פועלת בציוד של העסק; “ענן” פירושו שירות שמופעל דרך האינטרנט. סוכן הוא תוכנת הגיבוי שמותקנת במכשיר. VM היא מכונה וירטואלית, ו־GB ו־TB הן יחידות נפח. CBT עוקב אחרי החלקים שהשתנו, ו־S3 Object Lock הוא מנגנון שמגן על עותק מפני שינוי ומחיקה למשך זמן שנקבע. שמות תכניות הרישוי נשארו בטבלה כדי שתוכלו לזהות אותם בהצעה מהספק.
* הנתונים אינם התחייבות לחבילה מסוימת של BackupONE. תקופות הניסיון, כולל 15 יום, כפופות לזמינות ולאישור. לפני רכישה, בדקו מול כל ספק מה כלול בגרסה ובמסלול שמוצעים לכם.
מנהלים מחשוב לכמה לקוחות? אלה האפשרויות
כשמנהלים Backup Exec אצל הרבה לקוחות, אפשר למצוא את עצמכם עושים את אותה עבודה שוב ושוב: מגדירים גיבוי, בודקים שהוא עבד ומטפלים בתקלה — בכל עסק בנפרד. קשה גם לקבל תמונה אחת של מצב כל הלקוחות. בבחירת המערכת הבאה כדאי לבדוק איך מרכזים את העבודה ומצמצמים את ההתרוצצות בין ההתקנות.
מה כדאי לחפש כשמנהלים גיבויים לכמה לקוחות?
מסך אחד שמציג את כל הלקוחות, כדי שלא תצטרכו להתחבר לכל התקנה בנפרד.
אפשרות להוציא דוח ברור לכל לקוח בלי לדלג בין כמה מערכות.
אפשרות לבחור מי מחזיק בחשבון האחסון: אתם, הלקוח או שניכם, לפי הצורך.
תשלום לפי המערכות שמגבים, עם אפשרות להוסיף מערכות כשהלקוח גדל.
תמיכה במה שבאמת יש אצל הלקוחות: שרתים, VMware, Hyper-V, SQL, Exchange ושירותי Microsoft 365.
BackupONE — גיבוי מנוהל
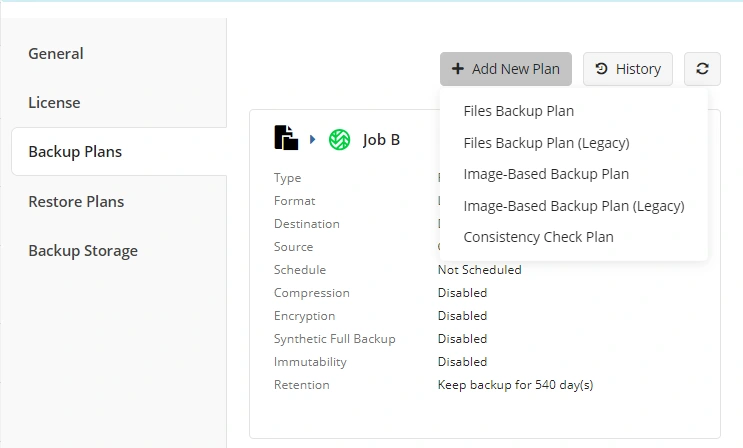
המחשת ממשק יצירת תכניות גיבוי · לחצו לפתיחה בגודל מלא
למי זה עשוי להתאים? למי שמנהל גיבויים לכמה לקוחות ורוצה לבחור היכן יישמר המידע של כל אחד מהם.
בדרך העבודה הזאת נכנסים למסך ניהול מרכזי דרך האינטרנט. ממנו אפשר להתקין את תוכנות הגיבוי במחשבים, לקבוע מה ומתי מגבים, לעקוב אחרי התוצאות ולהוציא דוחות. כך לא צריך להיכנס שוב ושוב למחשב של כל לקוח כדי לבצע את הפעולות הרגילות.
במסלול גיבוי מנוהל כדאי לבדוק את האפשרויות הבאות. לצד כל אפשרות תמצאו הסבר קצר על מה שהיא עושה:
גיבוי קבצים וגם גיבוי Image לשרתי Windows ולמחשבים. Image הוא עותק של המערכת או הדיסק, שעוזר לשחזר יותר מקבצים בודדים.
תמיכה ב־VMware vSphere בגרסאות 6.0–8.0. היא כוללת צילום מצב שמתחשב בתוכנות שפועלות, וגם Changed Block Tracking (CBT) — מעקב אחרי חלקי המידע שהשתנו כדי לגבות אותם.
Hyper-V, כולל Failover Cluster — קבוצת שרתים שיכולים להחליף זה את זה במקרה תקלה. אפשר לבדוק גם תמיכה ב־CBT ובשיטת GFS, ששומרת עותקים במחזורים שונים, למשל יומיים, שבועיים וחודשיים.
גיבוי SQL Server ושרת Exchange שנמצא בעסק, תוך התחשבות בדרך שבה התוכנות שומרות מידע. נכללת גם תמיכה ביומני עסקאות, שמתעדים שינויים במסד הנתונים.
אפשרות לגבות גם את שירותי Microsoft 365 ו־Google Workspace דרך אותה פלטפורמה.
אפשר לבחור היכן לשמור את הגיבוי: למשל ב־AWS S3, Backblaze B2, Wasabi, Azure, IDrive e2 או אצל ספק אחר שעובד בתקן S3. אצל ספקים שתומכים בכך אפשר גם להגן על העותק מפני שינוי ומחיקה. כשחשבון האחסון נמצא בשליטתכם, יש לכם יותר שליטה בקשר עם ספק האחסון. התשלום במודל הזה הוא לפי מה שמגבים — למשל שרת, מחשב שמריץ מכונות וירטואליות או מערכת SQL — במקום לקנות מראש חבילת נפח גדולה. את האפשרויות שייכללו בהצעת BackupONE לעסק שלכם צריך להתאים ולבדוק לפי הצרכים שלכם.
NAKIVO Backup & Replication
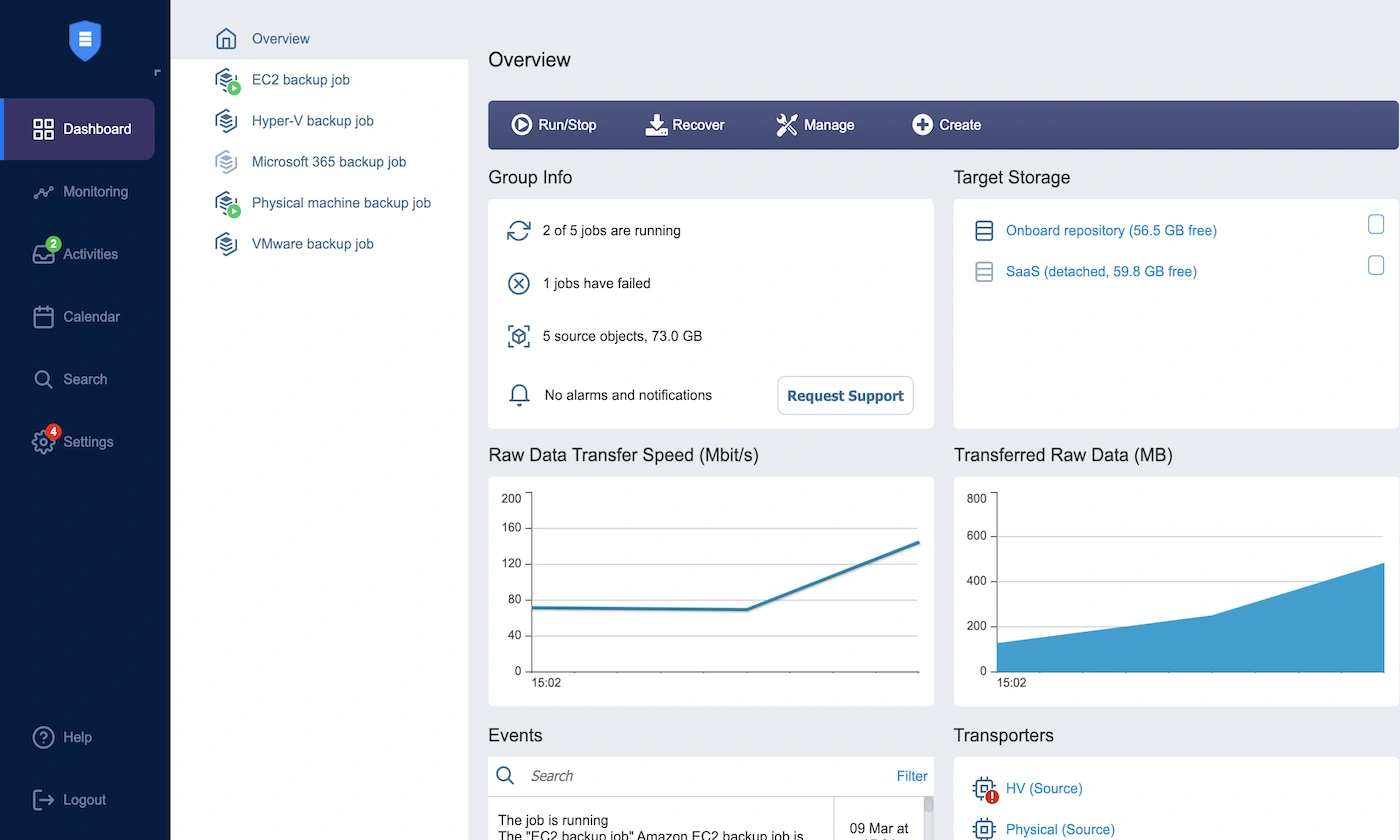
NAKIVO — סקירת משימות, יעדי אחסון והעברת נתונים · לחצו לפתיחה בגודל מלא
למי זה עשוי להתאים? לעסקים שמרבים להשתמש במכונות וירטואליות ורוצים לשמור על תקציב הגיבוי. מכונה וירטואלית היא מחשב שפועל כתוכנה בתוך מחשב אחר.
NAKIVO מנסה להציע שילוב של מחיר ויכולות. היא מגבה VMware, Hyper-V, Nutanix AHV, מחשבי ושרתי Windows ו־Linux רגילים, וגם Microsoft 365. היא כוללת גיבוי של החלקים שהשתנו בלבד, בעזרת CBT, אפשרות להחזיר מכונה וירטואלית לפעולה במהירות והגנה על הגיבוי מפני שינוי. ההתקנה יכולה להיות מהירה, לפעמים בתוך פחות משעה, ומסך הניהול פשוט יחסית. כדאי לנסות זאת בסביבה שלכם ולראות אם החוויה דומה.
למי שמנהל כמה לקוחות, יש אפשרות לנהל עד 100 סביבות נפרדות דרך הדפדפן. קיים גם חיבור בשם Direct Connect, בלי צורך לשנות את הגדרות חומת האש אצל הלקוח. לצד היתרונות, יש ביקורות משתמשים על אפשרויות מוגבלות לשינוי הדוחות וההתראות. גם הפקת החיוב ללקוח באופן אוטומטי עשויה להיות פחות מפותחת מאשר במערכות ייעודיות לספקי שירותים. אם יש לכם סביבה וירטואלית בגודל בינוני ותקציב מוגבל, כדאי לבצע ניסיון מצומצם — פיילוט — ולבדוק את ההתאמה.
Datto SIRIS
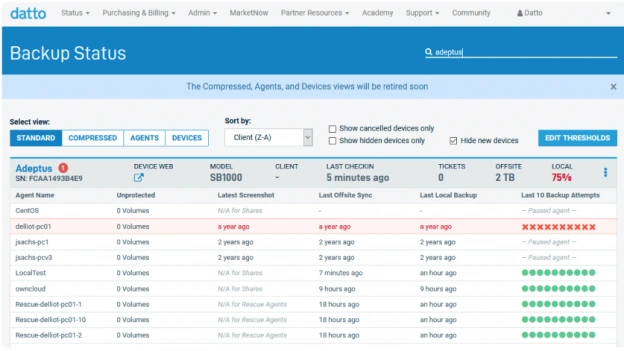
Datto SIRIS — מצב הגיבוי של סוכנים ומכשירים · לחצו לפתיחה בגודל מלא
למי זה עשוי להתאים? לספקי שירותים שרוצים פתרון שמבוסס על התקן גיבוי, ועוזר ללקוח לחזור לעבודה במקרה של תקלה גדולה או אסון.
Datto פועלת בשיטה מעט אחרת: מתקינים בעסק התקן גיבוי פיזי או וירטואלי. הוא שומר עותק מקומי ומעתיק אותו אוטומטית גם לענן של Datto. כך יש עותק קרוב שאפשר לשחזר ממנו במהירות, ועוד עותק מחוץ לעסק למקרה שהציוד המקומי נפגע. זה יכול להיות נוח במיוחד ללקוח שעדיין אין לו פתרון אחסון בענן משלו.
כדאי לשים לב לאן אפשר לשלוח את העותק הנוסף. במסלול הרגיל, הוא נשמר בענן של Datto. קיימת גם SIRIS Private, שבה מעתיקים את הגיבוי בין שני התקני SIRIS בלי להשתמש בענן Datto. היא מיועדת לתת מענה לצורכי הפרדה ועמידה בכללים, למשל בגופי בריאות ופיננסים. אין פירוש הדבר שאפשר לבחור כל ספק אחסון שרוצים. אם חשוב לכם לבחור את ספק הענן ולשלוט בעלויות שלו, בדקו היטב מה התצורה המוצעת מאפשרת.
מנהלים את המחשוב של העסק שלכם?
צוות המחשוב של עסק אחד צריך בדרך כלל לטפל בהרבה דברים, עם מספר מוגבל של אנשים ותקציב שנבדק בכל שנה. מי שעבד עם Backup Exec כבר הכיר את המערכת ואת הדרך לנהל אותה. לכן כדאי שהמערכת החדשה תענה על הצרכים בלי לדרוש עובד שמטפל רק בה או פרויקט יקר להקמת ציוד ותשתיות.
כשמשווים מחירים, קל לשכוח את הציוד שכבר עומד במשרד: מערכת קלטות, כוננים או NAS — התקן ששומר קבצים ומחובר לרשת. גם ציוד שכבר נקנה דורש תחזוקה, טיפול והחלפה בהמשך. בחישוב לטווח ארוך כדאי להביא בחשבון החלפת חומרה, למשל במחזור של 5–7 שנים. מעבר לענן יכול להחליף חלק מהרכישות הגדולות בתשלום חודשי ולהוריד מהצוות חלק מהטיפול בציוד. כדי לבדוק אם זה משתלם, כדאי לכלול גם את העלויות האלה בחישוב.
הקמה שאפשר לבצע בלי להיכנס לפרויקט ארוך ומסובך של ייעוץ והתקנות.
תמיכה בכל המערכות שיש בעסק, בלי לשלם על מהדורות ותוספות שלא צריך.
מחיר ברור שכולל בחישוב גם את התוכנה וגם את האחסון.
אפשרות להחזיר קבצים ומערכות לעבודה כשצריך, לאחר שבדקתם שזה באמת עובד.
תרגול של חזרה לעבודה אחרי תקלה, ובמיוחד אחרי אירוע כופרה.
BackupONE — גיבוי לארגון יחיד
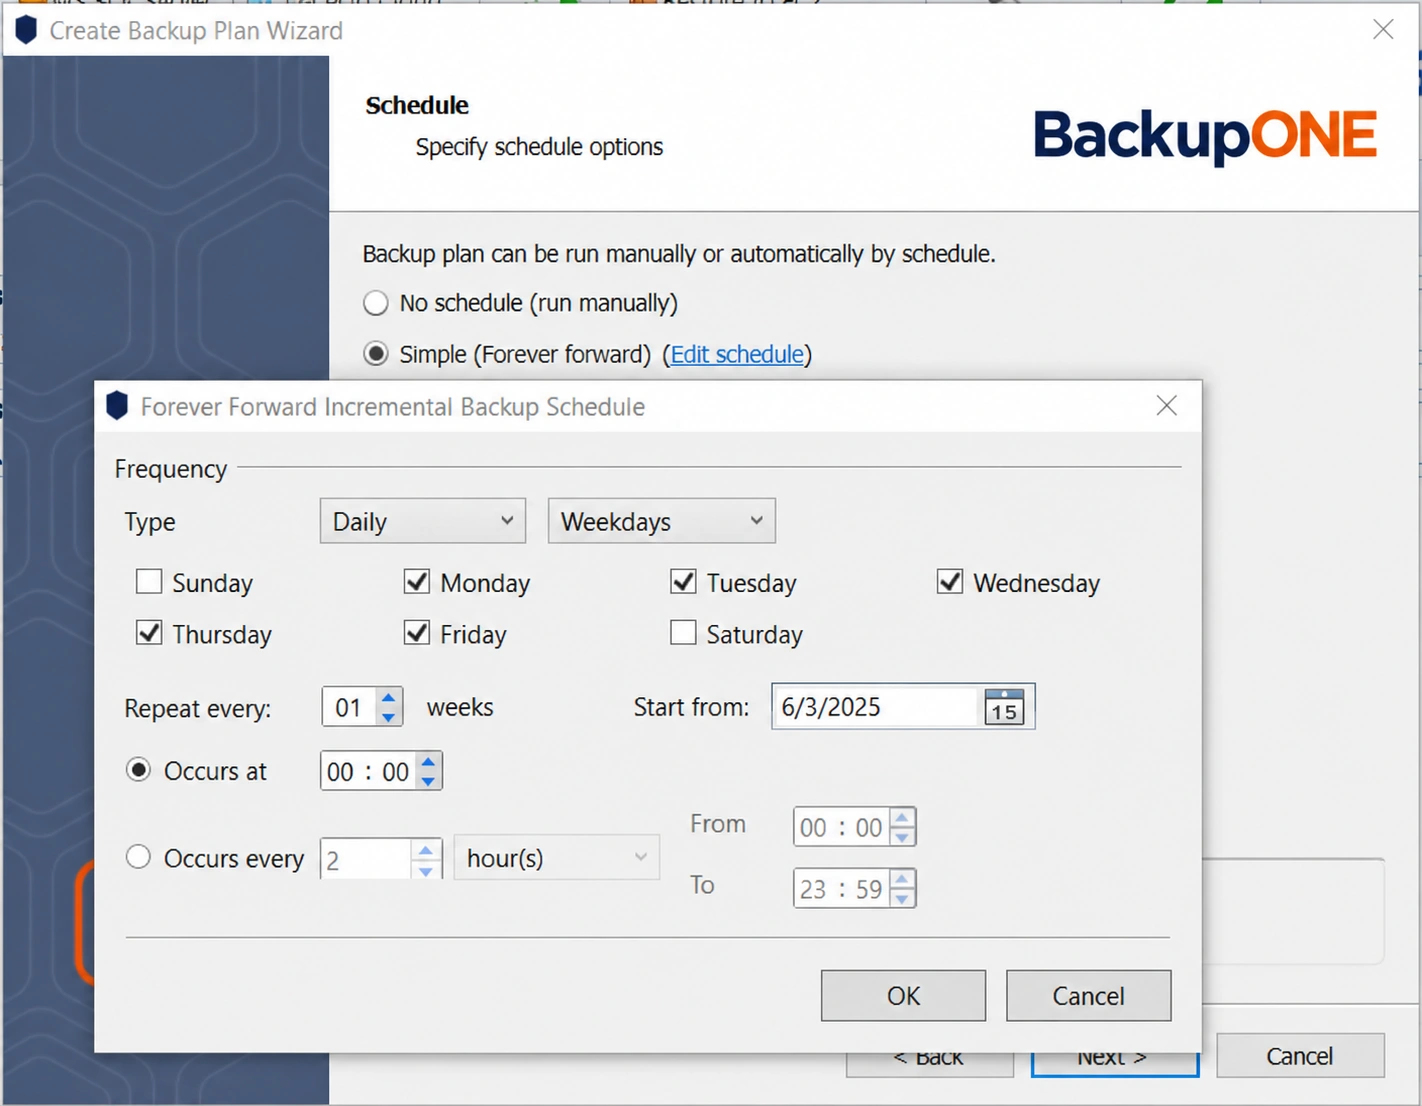
המחשת תזמון גיבוי — צילום שעבר התאמת מיתוג ל־BackupONE · לחצו לפתיחה בגודל מלא
למי זה עשוי להתאים? לצוותי מחשוב קטנים ובינוניים שרוצים פתרון גיבוי פשוט וחסכוני, גם למכונות וירטואליות.
המסלול הזה מיועד לעסק אחד. מתקינים תוכנת גיבוי קטנה במחשב או בשרת — תוכנה כזאת נקראת “סוכן”. באותו ממשק קובעים את הגיבויים ומנהלים אותם, בלי להקים שרת נפרד רק לניהול. אלה האפשרויות שכדאי לבדוק:
גיבוי של קבצים ב־Windows Server או עותק של המערכת כולה (Image), עם אפשרות לבחור מתי לגבות וכמה זמן לשמור את העותקים.
גיבוי VMware ו־Hyper-V בעזרת CBT: אחרי הגיבוי הראשוני, מגבים את החלקים שהשתנו כדי לצמצם את העבודה ואת העברת המידע.
ב־SQL Server אפשר לגבות מסדי נתונים ואת יומני השינויים שלהם, לבחור רק מסדים מסוימים ולקבוע כמה זמן שומרים את הגיבויים.
אפשר לשמור בענן, בציוד שנמצא בעסק או בשילוב ביניהם. כך אפשר להחזיק עותק קרוב לשחזור מהיר ועוד עותק מחוץ לעסק למקרה שהמקום או הציוד נפגעים.
התשלום במסלול הזה נקבע לפי המכשיר שעליו מגנים. לפני שבוחרים, צריך לוודא אילו מחשבים ושרתים כלולים ומה בדיוק מגבים בכל אחד מהם. את מסלול BackupONE, האפשרויות והמחיר שמתאימים לעסק שלכם קובעים במסגרת הצעה מסודרת.
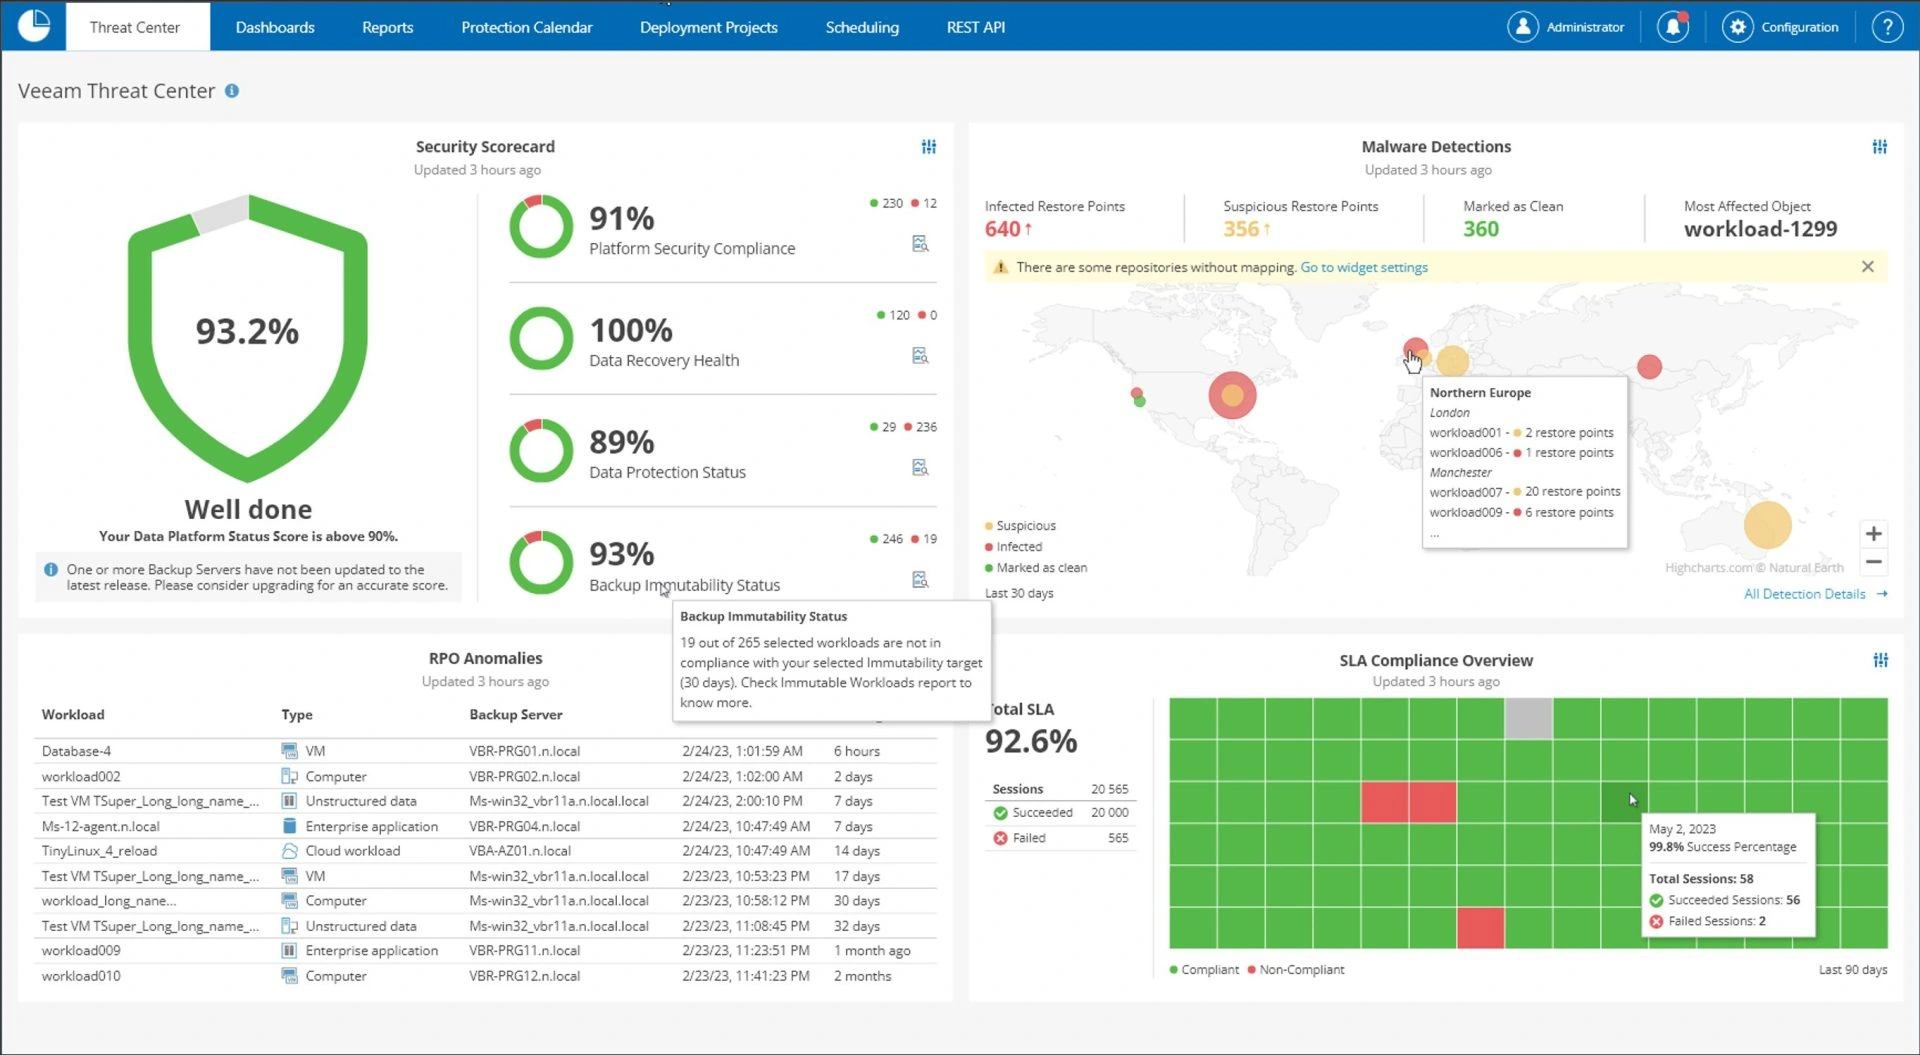
Veeam Data Platform
Veeam Threat Center — מצב אבטחה, שחזור ועמידה במדיניות · לחצו לפתיחה בגודל מלא
למי זה עשוי להתאים? לצוותי מחשוב בארגונים גדולים שיש בהם הרבה מכונות וירטואליות.
Veeam היא מערכת נפוצה מאוד בארגונים, עם כלים ותיקים ומתועדים לגיבוי ולשחזור מכונות וירטואליות. היא עובדת עם VMware, Hyper-V, שרתי ומחשבי Windows ו־Linux רגילים, וגם מערכות שפועלות בענן. היא מציעה אפשרויות להגנה על הגיבוי מפני שינוי, ויש סביבה חברות ושותפים רבים שמספקים שירותים ותמיכה.
אם אתם ספק שירותים שמנהל הרבה לקוחות, העבודה במסגרת תכנית VCSP של Veeam מוסיפה מורכבות. יש רישיון בשם Universal License, או VUL, שבו משלמים לפי המערכות שעליהן מגנים. טווח המחירים לדוגמה הוא 250–450 דולר לשנה לכל יחידת גיבוי, ולצורך תכנון התקציב יש להביא בחשבון גם נתוני התייקרות של 4%–8% בשנים 2025 ו־2026. אלה נתונים להשוואה בלבד, ולא מחירון עדכני מאומת. בקשו הצעה עדכנית וחשבו גם מה תעלה המערכת לאורך כמה שנים. לארגון גדול שיש בו אדם שאחראי על הגיבויים, זו אחת האפשרויות שכדאי לבדוק.
Acronis Cyber Protect
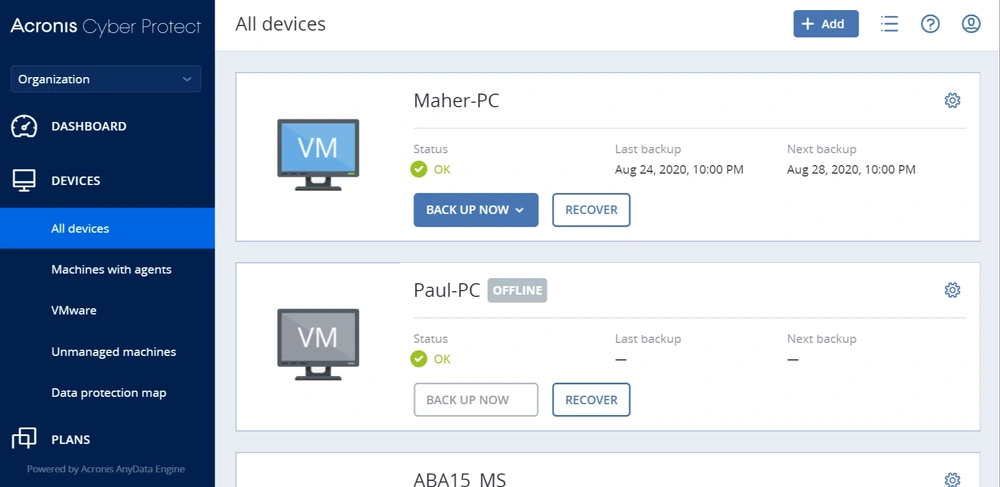
Acronis Cyber Protect — רשימת מכשירים ופעולות גיבוי ושחזור · לחצו לפתיחה בגודל מלא
למי זה עשוי להתאים? לצוות שרוצה לקבל גיבוי והגנה על המחשבים במסגרת פתרון אחד.
Acronis משלבת גיבוי, אנטי־וירוס והגנה על מחשבי המשתמשים בתוכנה אחת שמותקנת במכשיר. לפעמים זה מקל על העבודה, ולפעמים משלמים כך גם על דברים שכבר יש בעסק. אם כבר רכשתם פתרון אבטחה נפרד ואתם מרוצים ממנו, החבילה המשולבת לא בהכרח תחסוך כסף. לעומת זאת, צוות קטן שרוצה לעבוד עם ספק אחד לשני התחומים עשוי למצוא בה יתרון.
Acronis תומכת ב־Windows, macOS, Linux, VMware, Hyper-V ו־Microsoft 365, וגם באפשרות לשמור גיבוי שמוגן מפני שינוי. אפשר להשתמש באחסון המנוהל של Acronis Cloud, אבל צריך להוסיף לחישוב את התשלום לפי GB. הבחירה הזאת משפיעה גם על מידת השליטה שלכם במקום שבו המידע נשמר. לכן כדאי לבדוק את האחסון יחד עם מחיר התוכנה ולא לגלות את ההפרש רק בחשבון.
Commvault Cloud
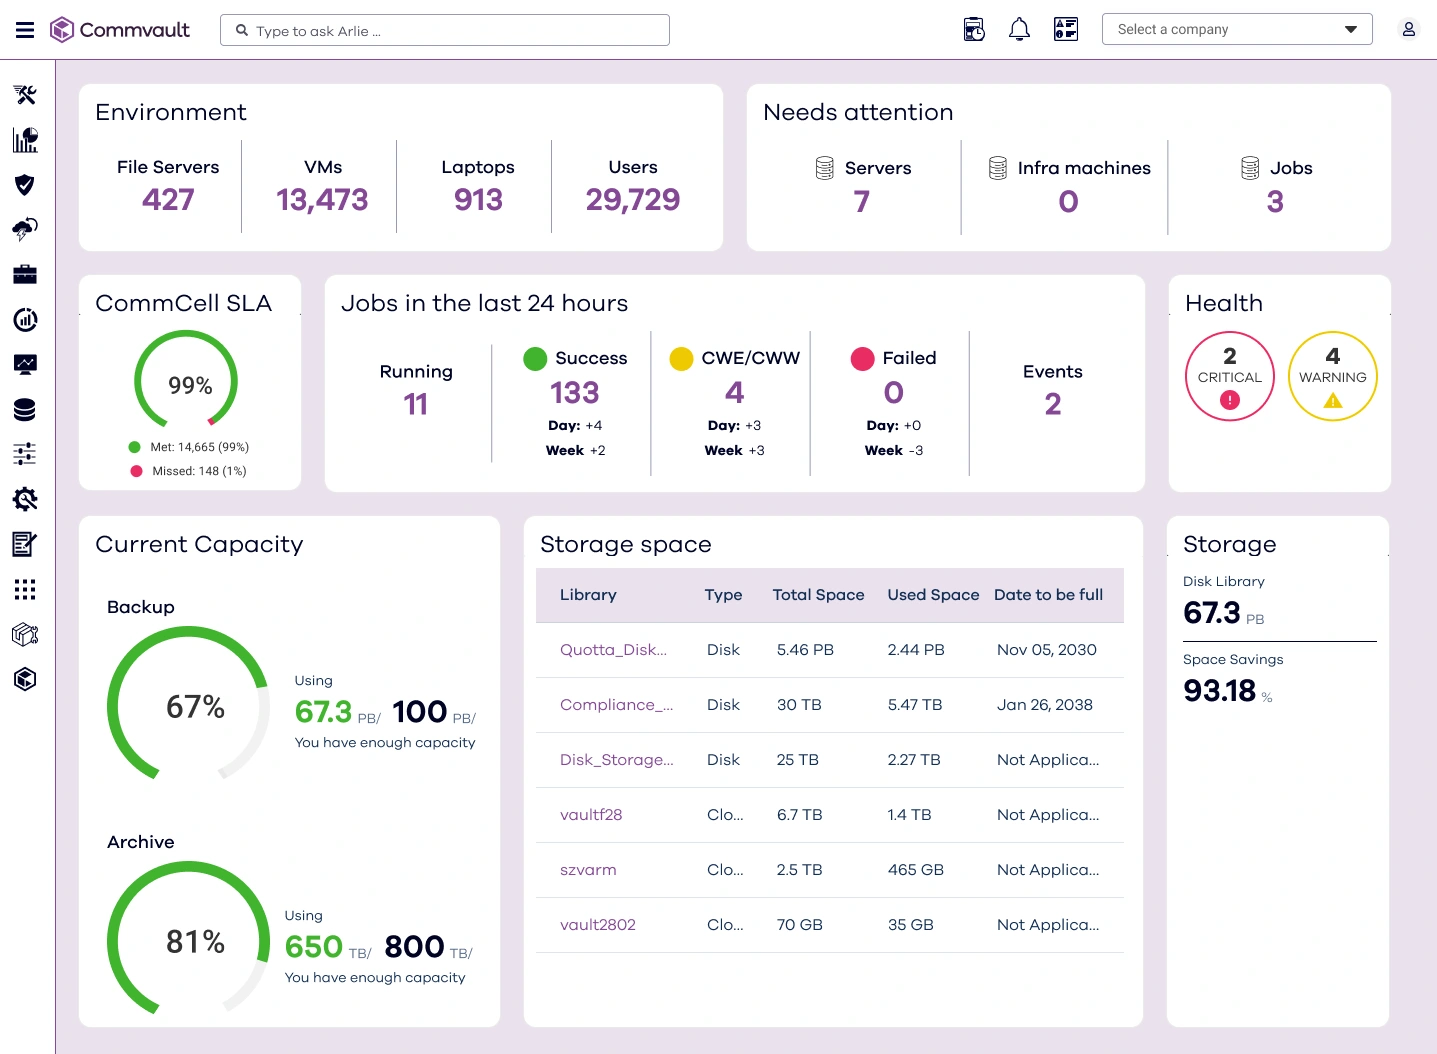
Commvault Cloud — מצב סביבה, משימות, קיבולת ואחסון · לחצו לפתיחה בגודל מלא
למי זה עשוי להתאים? לארגונים גדולים שצריכים לעמוד בכללים מחמירים לגבי שמירת מידע והגנה עליו.
Commvault היא אפשרות שכדאי לבדוק כשצריך לעמוד בדרישות חוק וכללים ארגוניים, לקבוע מי אחראי למידע ולתעד מה נעשה בו. היא מכסה מכונות וירטואליות, מסדי נתונים, קונטיינרים — סביבות להרצת יישומים — תוכנות שעובדות כשירות באינטרנט, יישומים בענן ומחשבי משתמשים. אפשר לקבוע בה גם כללי שמירה מורכבים, למשל תקופות שונות לסוגים שונים של מידע.
היכולות האלה מגיעות עם יותר מורכבות ועלות. ההקמה דורשת בדרך כלל עזרה מקצועית, וצריך לחשב היטב את הרישוי לפני שמתחייבים. לעסק קטן או ללקוח עם מערכת פשוטה יחסית, ייתכן שזה יותר ממה שצריך. לעומת זאת, רשת מרפאות או גוף פיננסי עם דרישות מחמירות עשויים לרצות לכלול אותה בין האפשרויות שבודקים.
איזו חלופה מתאימה לכם?
אם אתם מנהלים גיבויים לכמה לקוחות ורוצים לבחור היכן הנתונים נשמרים, כדאי לבדוק גיבוי מנוהל כמו מסלול BackupONE. אם אתם צוות מחשוב בארגון גדול עם הרבה מכונות וירטואליות ואדם שמנהל את הגיבוי, Veeam יכולה להיכלל בבדיקה. כשעיקר הצורך הוא עמידה בכללים ופיקוח על המידע, כדאי לבחון את Commvault. ואם עובדים בעיקר עם מכונות וירטואליות בתקציב מוגבל, אפשר להתחיל בניסיון מצומצם של NAKIVO. השתמשו גם בפרקי Acronis ו־Datto ובטבלה כדי להשוות לצרכים הספציפיים שלכם.
אל תסתפקו בשאלה איזו תוכנה נראית הכי דומה ל־Backup Exec. כדאי לרשום מה הפריע לכם עד היום ולבדוק שהחלופה באמת משפרת את המצב. אחרת אפשר למצוא את עצמכם עם שם חדש ועם אותה עבודה מסורבלת. המעבר הוא זמן טוב לשפר גם את הדרך שבה הגיבוי בנוי ומנוהל.
מה באמת עולה המעבר?
מחיר הרישיון הוא רק חלק מהסיפור. כדי להבין כמה המעבר יעלה באמת, הוסיפו לחישוב את שלושת הסעיפים הבאים:
הציוד והמקום שבו נשמר הגיבוי
גם לקלטות ולציוד NAS במשרד יש עלויות, אפילו אם הן מופיעות בתקציב של הציוד ולא בתקציב הגיבוי. כשעוברים לשימוש רחב יותר בענן, מחליפים חלק מהקנייה וההחלפה של ציוד בתשלום שוטף על אחסון. זו דרך אפשרית לחסוך ולצמצם רכישות חומרה בעתיד. אם זה אכן חוסך אצלכם, ובכמה, צריך לבדוק לפי כמות המידע והציוד שלכם.
זמן ניהול
ספרו כמה שעות בשבוע הצוות משקיע בבדיקת גיבויים, במעקב אחרי משימות ובטיפול בתקלות. לשעות האלה יש עלות, גם אם לא מופיעה עליהן חשבונית נפרדת. מסך ניהול מרכזי והתראות ברורות יכולים לחסוך בדיקות חוזרות ולפנות זמן למשימות אחרות. בניסיון של המערכת החדשה כדאי למדוד גם את הזמן הזה.
כמה עולה להחזיר את המידע וכמה מקום הוא תופס?
אפשר להמחיש את ההבדל באמצעות מחירי דוגמה: 6.95 דולר ל־TB ב־Backblaze B2 לכ־23 דולר ל־TB ב־AWS S3 Standard. אלה מחירי דוגמה ולא הצעה עדכנית. המחיר בפועל יכול להשתנות לפי אזור האחסון, הכמות, הפעולות שמעבירים למערכת ותעבורת המידע. שאלו גם כמה יעלה להוריד את הגיבוי במקרה של שחזור גדול. חשוב להבין כמה עולה להחזיר את המידע, ולא רק כמה עולה להשאיר אותו בענן.
CBT היא דרך לעקוב אחרי החלקים שהשתנו ולגבות אותם, במקום להעביר שוב מידע שלא השתנה. כך אפשר לצמצם את כמות המידע שנשלחת בכל יום. ההפחתה עשויה להגיע ל־80%–90% לעומת גיבוי מצטבר רגיל, בהתאם לסביבה. זה לא מספר מובטח לכל עסק: התוצאה תלויה במערכת ובכמות השינויים. כדאי למדוד זאת במהלך הניסיון עם הנתונים שלכם.
כדי לחשב את העלות הכוללת — מה שמכונה TCO — אספו את הוצאות התוכנה והאחסון שלכם ואת רשימת המחשבים, השרתים והמערכות שמגבים. הוסיפו גם את זמן העבודה ואת עלויות השחזור האפשריות. השוו את הסכום לפתרון החדש ולספק האחסון שבחרתם. אפשר להיעזר במחשבון עלויות ייעודי. לבדיקת העלויות במסגרת BackupONE אפשר לפנות אלינו עם פרטי המערכת שלכם.
נושאים נוספים שכדאי להכיר
כדאי להכיר גם כלי RMM — תוכנות שמאפשרות לבדוק ולנהל מחשבים מרחוק — בגרסה חינמית ובמהדורת קהילה, וניהול עדכונים ללא תשלום. כדאי לבדוק גם את מנגנון Watchdog, שמיועד להשגחה אוטומטית, ועדכוני RMM בגרסה 2.5. נושאים נוספים הם תוכנות גיבוי חינמיות, אפשרויות עתידיות לשחזור מיידי, דרכים להקטין את הוצאות Microsoft 365, מדריך לגיבוי Office 365 וגיבוי SharePoint. כדאי לבדוק גם אם הספק מציע הבטחת מחיר ומה התנאים שלה. אין פירוש הדבר שכלי חינמי, יכולת עתידית או הבטחת מחיר כזאת נכללים בשירות BackupONE; צריך לבדוק מה זמין ומה כלול בהצעה.
עוד שני נושאים שכדאי להכיר הם בחירת גיבוי ל־Microsoft 365 ובחירת גיבוי ל־Google Workspace. במרכז הידע שלנו אפשר לקרוא על שחזור מיידי, ללמוד מה אומרים RTO ו־RPO — כמה זמן אפשר להיות מושבתים וכמה מידע אפשר להרשות לעצמנו לאבד — או לעבור אל כל המאמרים.
עוברים לחלופה המתאימה
Backup Exec מתקרבת לסיום חייה. אין צורך להיכנס ללחץ, אבל כדאי לקבוע מתי מתחילים לבדוק ומי אחראי על המעבר. זו גם הזדמנות להסתכל על כל מערך הגיבוי: מה שומרים, איפה שומרים ואיך מחזירים את העסק לעבודה כשמשהו משתבש.
מערך גיבוי מתאים משלב גיבוי של המערכות החשובות, אחסון בענן עם שליטה בחשבון האחסון, ניהול ממקום אחד ותשלום שמתאים להיקף השימוש. לפני שבוחרים, נסו את הפתרון בפועל. ודאו שהוא עובד עם הגרסאות שלכם, בצעו שחזור ובדקו את החשבון המלא. כך אפשר לקבל החלטה על בסיס מה שקורה אצלכם בעסק.
לפני שמתחייבים, כדאי להשוות את העלות הכוללת ולבדוק אפשרות לניסיון של 15 יום. ב־BackupONE אפשר לבקש בדיקת התאמה והצעה לעסק; אם יש אפשרות לבדיקה או לתקופת ניסיון, התנאים ייקבעו בנפרד. המטרה היא לבנות גיבוי שאפשר לסמוך עליו ולדעת איך חוזרים לעבודה, עם שילוב מתאים של ענן, ציוד מקומי והגנה על המערכות השונות.
כלל הגיבוי 3-2-1-1-0
מספר מתקפות הסייבר ממשיך לעלות, והתוקפים מפתחים דרכים חדשות להגיע למידע רגיש ולמערכות גיבוי. במתקפות כופרה, התוקף מנסה לעיתים לפגוע גם בגיבויים, כדי למנוע מהארגון לשחזר את המידע בלי לשלם.
לכן גם תקני הגיבוי הוותיקים אינם תמיד מספיקים בפני עצמם. נדרשת שכבת הגנה נוספת, וזה בדיוק הרעיון של כלל 3-2-1-1-0.
הנוסחה להגנה חזקה יותר
3–2–1–1–0
יותר עותקים. יותר הפרדה. פחות סיכוי לאובדן מידע.
חמש דרישות פשוטות שמחזקות משמעותית את יכולת ההתאוששות
מהו כלל הגיבוי 3-2-1-1-0?
הכלל מחייב לעמוד בחמישה תנאים:
3שלושה עותקיםכולל המידע הפעיל במערכת הייצור
2שני סוגי מדיהלדוגמה: אחסון מקומי ואחסון בענן
1עותק מחוץ לאתרמוגן מפגיעה פיזית באתר העסק
1עותק מבודד או נעולOffline או Immutable עם Object Lock
0אפס שגיאותגיבוי תקין שנבדק ואפשר לשחזר ממנו
השילוב מעניק סיכוי גבוה יותר להתאוששות: עותק מבודד אינו נגיש לנוזקה דרך הרשת, עותק מחוץ לאתר נשאר זמין במקרה של אסון מקומי, ושימוש במדיות שונות מונע תלות בטכנולוגיית אחסון אחת.
העיקרון: לא שומרים את כל הביצים בסל אחד, ולא מסתפקים בכך שהגיבוי הסתיים, אלא מוודאים שהוא הסתיים ללא שגיאות ושניתן לשחזר ממנו.
כך זוכרים את הכלל
3 עותקים לפחות
2 טכנולוגיות אחסון
1 עותק מחוץ לעסק
1 עותק שאי אפשר לשנות
0 שגיאות בגיבוי
הסבר קצר שאפשר להפוך לרשימת בדיקה קבועה
מה ההבדל בין 3-2-1 לבין 3-2-1-1-0?
כלל 3-2-1 היה במשך שנים תקן מקובל: שלושה עותקים, שני סוגי אחסון ועותק אחד מחוץ לאתר. העלייה במתקפות שמכוונות גם אל מערכות הגיבוי הובילה לצורך בהגנות נוספות.
3-2-1
שלושה עותקים
שני סוגי מדיה
עותק אחד מחוץ לאתר
3-2-1-1-0
כל ההגנות של 3-2-1
עותק נוסף מבודד או בלתי ניתן לשינוי
אימות שהגיבוי הסתיים באפס שגיאות
שתי התוספות משפרות משמעותית את היכולת להחזיר מידע לאחר נוזקה, נזק פיזי או טעות אנוש.
מה מוסיפים לכלל הישן?
עותק נעול בפני שינוי
בדיקת תקינות אמיתית
ה־1 הנוסף מגן על העותק. ה־0 מאשר שאפשר לסמוך עליו.
הרחבה שמותאמת למציאות של מתקפות כופרה
יישום הכלל באמצעות BackupONE
ניתן ליצור תוכניות גיבוי עבור סוגי מידע שונים: קבצים, גיבוי Image מלא, שרתים, מסדי נתונים של SQL, מכונות וירטואליות ויישומי SaaS כגון Microsoft 365 ו־Google Workspace. את העותקים ניתן לשמור באחסון מקומי ובענן בהתאם למדיניות הארגון.
ה־1 הנוסף: Immutability ו־Object Lock
כדי ליצור עותק שאינו ניתן לשינוי, ניתן להשתמש ב־Object Lock באחסון תואם. בתקופת הנעילה אי אפשר לשנות או למחוק את העותק, ולכן גם חשבון שנפרץ או נוזקה שחדרה לרשת מתקשים לפגוע בו.
בחלק משירותי האחסון קיימים מצבי Governance ו־Compliance. במצב Governance ניתן להעניק למשתמשים מורשים אפשרות לעקוף את הנעילה; במצב Compliance ההגנה מחמירה יותר ולא ניתן לשנות את הנתונים עד תום תקופת השמירה. יש לבחור את המצב בהתאם למדיניות, לרגולציה ולצורכי העסק.
ה־0: גיבוי שהסתיים ללא שגיאות
הספרה אפס אינה רק סימון בדוח. יש לוודא שהמשימה הסתיימה בהצלחה, שהקבצים זמינים ושבדיקות שחזור מבוצעות באופן תקופתי. גיבוי שלא נבדק אינו הוכחה ליכולת התאוששות.
בדיקת ה־0
המשימה הסתיימה בהצלחה?
אין קבצים שדולגו?
העותק נעול לפי המדיניות?
בוצע שחזור ניסיון?
אפס שגיאות פירושו גיבוי מאומת, לא רק הודעת “הצלחה”
מתחילים במיפוי המידע, לפני שמגדירים משימות
כדי להפוך את כלל 3-2-1 לתוכנית עבודה, רשמו אילו מערכות חיוניות לעסק, מי אחראי עליהן והיכן הנתונים שלהן נשמרים. הפרידו בין מסמכים יומיומיים, מסדי נתונים ומערכות שלמות: כל קבוצה עשויה להזדקק לשיטת גיבוי ולמסלול שחזור אחרים.
לכל קבוצה, קבעו מה צריך להחזיר ובאילו יעדים. אחר כך בדקו היכן יהיו המקור ושני הגיבויים, אילו סוגי מדיה משמשים אותם ומה נמצא מחוץ לאתר. תוסיפו הפרדה או נעילה מתאימות ובדיקת תקינות. רשימה של דיסקים אינה תוכנית גיבוי; צריך לדעת גם איזה מידע נמצא עליהם ואיך חוזרים לעבוד.
קובעים מי בודק, ומתרגלים גם את השחזור
קבעו מראש מי בודק את דוחות הגיבוי, מי מטפל בחריגות ומתי מבצעים בדיקות שחזור. בדיקה טובה נעשית בסביבה נפרדת, מוודאת שהקבצים נפתחים ושהמערכת פועלת, ומתעדת את השלבים ואת משך ההתאוששות. הצלחת משימה לבדה אינה מבטיחה הצלחה של כל שחזור עתידי.
כלל 3-2-1-1-0 יוצר אסטרטגיית גיבוי עמידה יותר: ריבוי עותקים, הפרדה בין טכנולוגיות ואתרים, עותק מבודד או בלתי ניתן לשינוי ואימות תקינות. כך גדל הסיכוי שהארגון יוכל לשחזר את המידע ולהמשיך לעבוד גם לאחר מתקפת כופרה, תקלה פיזית או טעות אנוש.