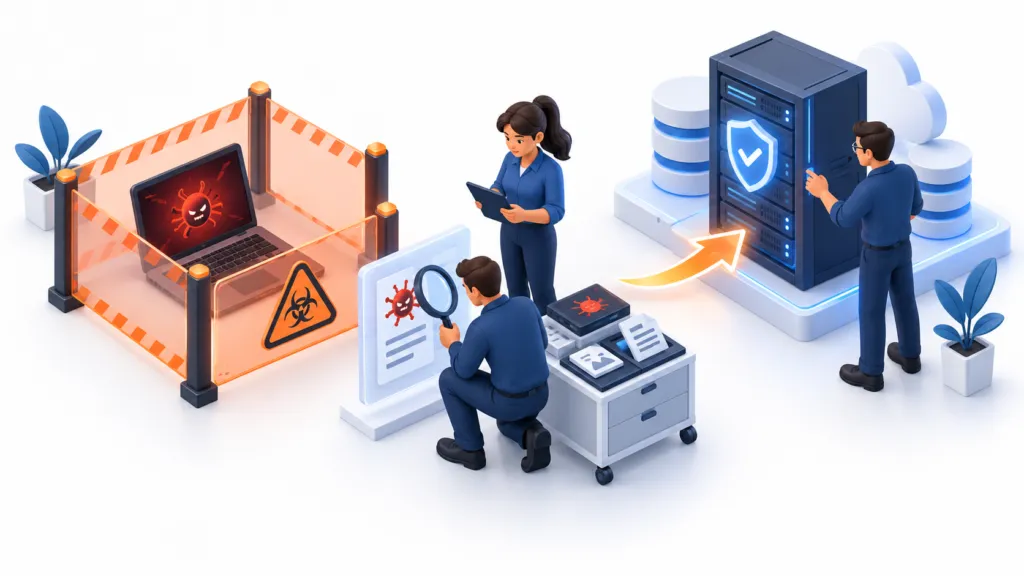
יש סימן לפגיעה במידע. מה עושים קודם, למי מודיעים ואיך מונעים מהאירוע להתפשט? נוזקות, טעויות אנוש, רשלנות וכשלי תוכנה או חומרה עלולים לגרום לפגיעה או לדליפה. ספק שירותים לא יכול להבטיח אפס סיכון, אבל הוא יכול לצמצם חשיפה ולהכין תוכנית תגובה ברורה וגמישה.
העקרונות המרכזיים
- מזהים ומבודדים
- משמרים ראיות
- משחזרים ומפיקים לקחים
תוכנית תגובה עוזרת לפעול מהר ובצורה מתואמת כדי לצמצם פגיעה בפעילות הלקוח. כאן נעבור על ההכנה, צוות התגובה ושלבי הטיפול. בזמן האירוע כדאי שכולם יחזיקו באותה תוכנית, ולא בשלוש גרסאות של ״מה בדרך כלל עושים״.
את ההחלטות החשובות מכינים מראש
המקור מתאר תוקפים שמתכננים מתקפות ממוקדות בהתאם לבקרות האבטחה ולחולשות שנותרו. הוא מציין גם סריקות אחר שירותי גישה מרחוק חשופים וסיסמאות חלשות, כדוגמת admin111, ומדגיש את הסיכון מהגדרות בסיסיות שגויות ומגישה לא זהירה לאבטחה.
מסדרים תיעוד ותהליכי עבודה
לא ניתן להגן מפני כל אירוע. המקור ממליץ להגדיר אחריות וציפיות בהסכם רמת השירות ובהסכם השירותים המרכזי. הוא מזהיר מפני התחייבות לזמן קבוע לפתרון כל אירוע או להסתברות אפס לפגיעה.
מבצעים סקירת אבטחה
בצעו סקירת אבטחה בסיסית, מצאו חולשות וטפלו בהן בהקדם. אם יש פער שלא ניתן לסגור בקלות, עדכנו את הנהלת הלקוח. סיכון מוכר ומתועד עדיף על הפתעה שלא דיברו עליה.
מתכננים לפי תרחישים
לאחר טיפול בפערים הבולטים, חשבו על תרחישי פגיעה אפשריים. תוכנית לכל תרחיש יכולה לצמצם את השלכות התקיפה או אובדן המידע.
מגדירים תקשורת עם הלקוח
הכינו רשימת קשר ברורה לאירוע: מי צריך לקבל הודעה ואיך מגיעים אליו. כדאי שהיא תהיה נגישה בזמן הצורך, ולא תלויה דווקא במערכת שעלולה להיפגע.
מביאים בחשבון את החובות החלות
אם הלקוח כפוף לדרישות ציות, יש להתחשב בהן בתוכנית. ספק IT עשוי לנהל ולעבד את מידע הלקוח. המקור מציין כדוגמאות מידע רפואי הכפוף ל־HIPAA ומידע הכפוף ל־GDPR.
מי צריך לדעת, ומי צריך לפעול?
שתפו את תוכנית התגובה עם צוות הספק וצוות הלקוח. כולם צריכים להבין את התפקיד שלהם בתרחישים השונים. בזמן אירוע, תיאום טוב חוסך גם זמן וגם פעולות סותרות.
הצוות הפנימי
הצוות צריך לכלול את אנשי הטכנולוגיה של הספק, עובדים רלוונטיים של הלקוח והנהלתו. נדרשת רמת מודעות משותפת כדי לפעול בהתאם לתרחיש.
ההנהלה צריכה להבין אילו פעולות נדרשות בזמן אירוע, והעובדים צריכים לדעת כיצד לדווח ולתקשר עם הספק. ספק השירות מוביל את הפעולות שנמצאות באחריותו, מעביר ללקוח מידע נדרש ומבצע את תוכנית התגובה.
אם צד שלישי מספק שירותי אבטחה, למשל MSSP או צוות מרכז תפעול אבטחה, שלבו גם אותו בתיאום הצוות הפנימי.
הצוות החיצוני
בחלק מהמקרים החקירה נעשית בידי גורם חיצוני, כגון מבקרים ממשלתיים או מומחי אבטחה שמינתה חברת ביטוח סייבר. המקור ממליץ לספק להם את המידע הנדרש לפי בקשתם.
מה יכול להעיד שמשהו השתבש?
מערכת SIEM מלאה, לניהול מידע ואירועי אבטחה, לא בהכרח הבחירה המתאימה לכל צוות קטן. היא דורשת השקעה, ידע ואנשי צוות שינהלו אותה. אם אתם לא ערוכים להציע שירות כזה, אפשר לשקול שיתוף פעולה עם ספק אבטחה מנוהל.
גם בלי SIEM מורכבת, צריך לנטר מערכות ורשתות. כניסות בשעות חריגות, כתובות IP חשודות או השבתה של אנטי־וירוס וחומת אש הם דוגמאות לסימנים שכדאי לבדוק. התראה לא תמיד אומרת שיש פריצה — אבל כן שיש מה לברר.
זוהה אירוע. עכשיו עובדים לפי התוכנית
מודיעים לצוות הלקוח
כשמזהים אירוע או מקבלים דיווח עליו, עדכנו במהירות את הנהלת הלקוח ואת האחראים לתגובה. הסבירו מה ידוע ואילו פעולות מתוכננות. מידע ברור מאפשר לצוות לפעול בלי להשלים לבד את החסר.
מעריכים את המצב ומבודדים את הפגיעה
בדקו אילו מערכות נפגעו ומה קורה בהן: האם נוזקה מתפשטת, או שתוקף שולט בחלק מהתשתית? לפי המצב ותוכנית התגובה, בודדו מערכות שנפגעו ושנו פרטי גישה שנחשפו. צריך לתאם את הפעולות גם עם שמירת הראיות, כפי שמפורט בהמשך.
מזהים את דרך הכניסה
במקביל, נסו להבין כיצד התרחשה הפגיעה, מצאו את החולשה וטפלו בה.
בוחנים הודעה לרשות הרלוונטית
המקור מדגיש שעשויה להיות חובת דיווח כאשר מדובר במידע רפואי, פיננסי או אישי, ושאי־עמידה בדרישות רלוונטיות עלולה לגרור קנסות.
חוקרים את האירוע
לאחר הכלת הפגיעה, אספו מידע מפורט מהמערכות כדי לבנות תמונה מלאה של הגורמים: כשל טכני, טעות אנוש, פריצה או שילוב שלהם.
העריכו את הנזק והגדירו את הפעולות שיאפשרו ללקוח לחזור לפעילות במהירות מתאימה. אלה עשויות לכלול שחזור מידע ומערכות, העברת חומרה ובדיקת הרשת.
מוציאים דוח מסכם
בסיום החקירה הכינו דוח לצוות התגובה הפנימי. עליו לכלול:
- סקירת האירוע: מי זיהה אותו ומתי, מה אופיו, מה נעשה בתגובה, מה ההשלכות ומידע נדרש נוסף.
- תוכנית פעולה: טיפול בחולשות שהתגלו והצעדים למניעת אירועים דומים.
מסיימים טיפול, ואז לומדים מהאירוע
דליפה, פגיעה במערכות ייצור או חדירה עלולות לפגוע גם במוניטין של ספק השירות. לכן לא מסתפקים בעצירת האירוע: בודקים את אופי הפגיעה ואת גורמי השורש. תחקיר מסודר מסייע לזהות פערים ולשפר את ההגנה לקראת הפעם הבאה.
נוסח עברי מלא המבוסס על גוף המאמר בקובץ ה־PDF שסופק, בעריכת שפה לקריאה נוחה. הערות דיוק ותיקונים למקור מסומנים בנפרד. דוגמאות הסבר נוספו לפי הצורך; תפריטי אתר, מודעות וקישורי המלצות אינם חלק מגוף המאמר.
מקור: responding-to-data-breach.pdf מאת MSP360.