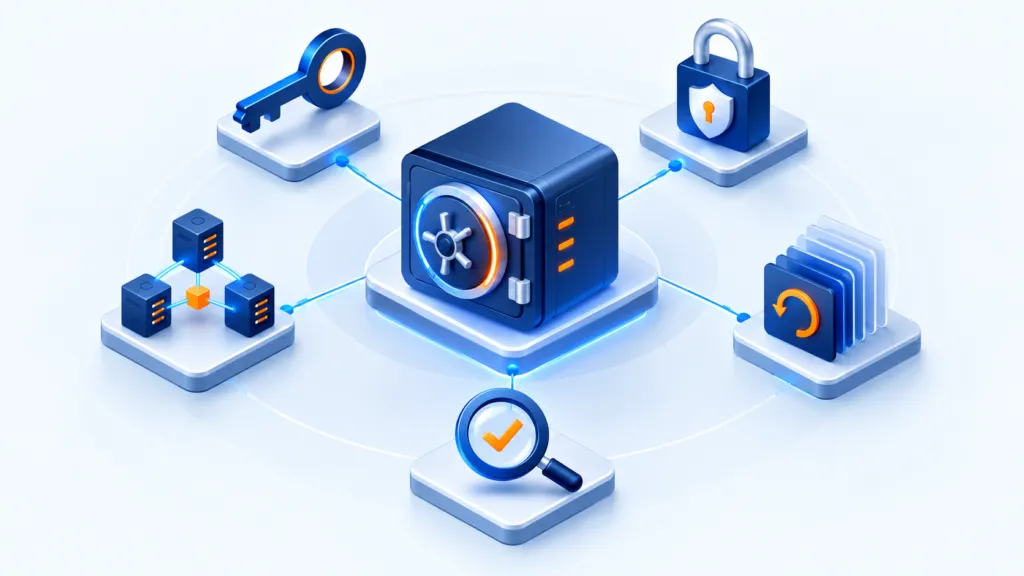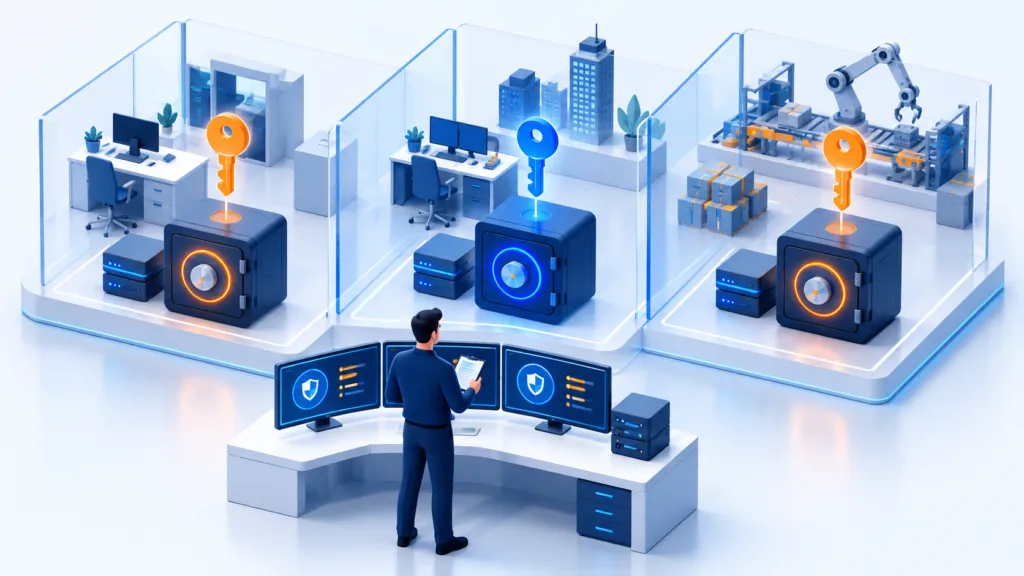
ספק שירות שמנהל גיבויים לכמה עסקים מחזיק מידע רגיש של ארגונים שונים. המטרה היא לייעל את העבודה בלי להפוך חשבון אחד או תקלה אחת למסלול גישה לכל הגיבויים.
גבולות ברורים בין לקוחות
- הרשאות נפרדות
- יעדים ומפתחות מוגנים
- בדיקת שחזור לכל לקוח
מפרידים בין הלקוחות
הגדירו לכל לקוח תחום הרשאות, יעד גיבוי והגדרות משלו. הפרדה בתיקיות בלבד אינה מספיקה אם אותו חשבון יכול לקרוא ולמחוק הכול. בדקו גם שחזור, ייצוא ודוחות: עובד שמטפל בלקוח אחד לא אמור לראות מידע של אחר.
נותנים גישה לפי התפקיד
הפרידו בין צפייה במצב המשימות, שינוי מדיניות ושחזור מידע. הקצו חשבונות אישיים ואימות רב־שלבי, וצמצמו הרשאות מנהל. גישת חירום צריכה להיות מתועדת, זמנית ומבוקרת, עם דרך עבודה מוגדרת גם כשעובד אינו זמין.
מגנים על עותקים ועל מפתחות
תכננו הצפנה, הגנה מפני שינוי או מחיקה והפרדה של חשבונות ניהול. הגדירו מי מחזיק במפתחות השחזור ואיך משתמשים בהם במקרה חירום. עותק מוצפן אינו מועיל אם המפתח אבד או אם אין הרשאה להגיע אליו.
מנטרים ומתרגלים לכל לקוח
- הגדירו התראה על כשל, שינוי הרשאות ומחיקת עותקים.
- בדקו שחזור לפי יעדי השירות של הלקוח.
- תעדו קליטת לקוח, עזיבה והסרת גישה של עובדים.
- הציגו בדוח גם חריגות פתוחות, ולא רק משימות שהצליחו.
ניהול מרוכז צריך להקל על הבקרה. הוא אינו מחליף את בדיקת הגבולות בין הלקוחות ואת האחריות למידע של כל אחד מהם.