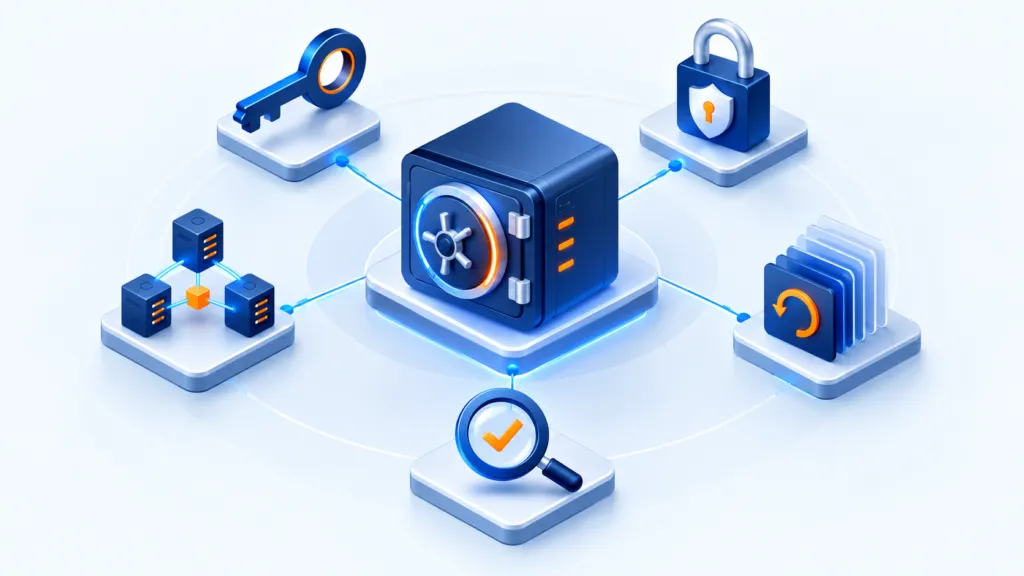
גיבוי הוא נכס שצריך להגן עליו כמו על המידע המקורי. עותק שאפשר למחוק בקלות, לקרוא ללא הרשאה או לשחזר רק בעזרת חשבון שנפגע עלול לא להיות זמין בדיוק כשצריכים אותו.
חמש שכבות עבודה
- הרשאות והצפנה
- הפרדה והגנה ממחיקה
- ניטור ובדיקות שחזור
מצמצמים הרשאות
הקצו לכל חשבון את הגישה הדרושה לעבודתו. הפרידו חשבונות גיבוי מחשבונות ניהול רגילים, השתמשו באימות רב־שלבי בגישה נתמכת ובדקו הרשאות לאחר שינוי בתפקיד. הימנעו מחשבון מנהל משותף שאין דרך לדעת מי השתמש בו.
מצפינים ושומרים מפתחות
בדקו הצפנה בזמן העברה ובאחסון. תעדו את מיקום מפתחות השחזור ואת בעלי הגישה אליהם, ושמרו דרך מאובטחת להשתמש בהם גם בעת השבתה. בדיקת שחזור צריכה לכלול את פתיחת המידע המוצפן בפועל.
מפרידים עותקים מהסביבה הפעילה
תכננו עותק שלא תלוי באותו שרת, חשבון או אזור תקלה. שאלו מה קורה כשהציוד הראשי נעצר או כשחשבון מנהל נפרץ. יעד גיבוי נוסף באותה סביבה עשוי לשפר זמינות, אך עדיין לחלוק את אותו סיכון.
מגבילים שינוי ומחיקה
בחרו הגנה שמתאימה לצורך: עותק מנותק או שמירה שלא מאפשרת שינוי בתקופה שהוגדרה. בדקו מי יכול לשנות את משך ההגנה ומה קורה לנתונים לפני תחילתה ואחרי סיומה.
בודקים שחזור ומנטרים חריגות
- שחזרו קבצים ומערכות למיקום נפרד.
- בדקו שימושיות, הרשאות וזמן חזרה לעבודה.
- עקבו אחרי כשלי גיבוי, שינויים חריגים ומחיקות.
- הגדירו מי מקבל התראה ומי מטפל בה.