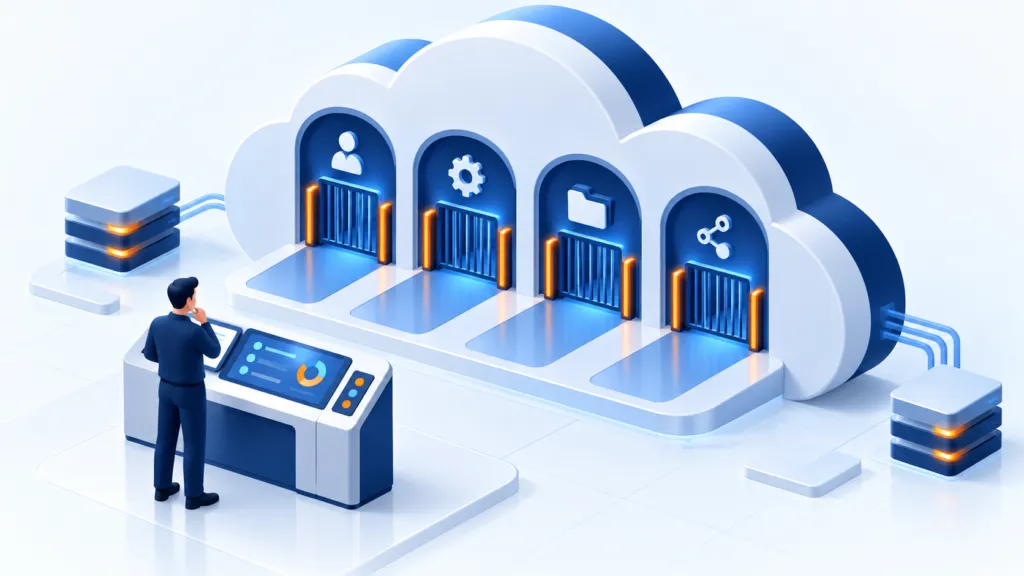
מעבר לענן משנה את המקום שבו עובדים ואת הדרך שבה נותנים גישה למידע. הוא אינו מעביר את כל האחריות לאבטחה לספק. הגדרות חשבון, הרשאות משתמשים ושיתוף קבצים עדיין דורשים ניהול.
הענן דורש בקרה
- חשבונות וזהויות
- שיתוף והרשאות
- התראות וגיבוי נפרד
הגדרות שגויות עלולות ליצור חשיפה
בדקו אילו שירותים נגישים מבחוץ ואילו מאגרים או תיקיות משותפים. אל תסתפקו בבדיקת ההגדרה ביום ההקמה: שינוי בפרויקט או הרשאה זמנית עלולים להשאיר גישה פתוחה לאורך זמן.
זהויות והרשאות הן נקודת מפתח
תנו לכל משתמש רק את הגישה הדרושה לתפקידו. השתמשו בחשבונות מזוהים ובאימות מתאים, ובדקו חשבונות מנהלים, שירותים ועובדים שעזבו. חשבון שירות עם הרשאה רחבה דורש תשומת לב גם אם איש אינו מתחבר אליו ידנית.
שיתוף קבצים דורש בקרה
בדקו קישורים ציבוריים, שיתוף עם גורמים חיצוניים ותוקף הרשאות. קבעו מי רשאי לשתף מידע רגיש ואיך מבטלים גישה בסיום העבודה. העתקת מידע לענן אינה מחליפה סיווג מידע.
ממשקים ואוטומציה צריכים תחזוקה
מפתחות API, כלומר אמצעי גישה לתוכנות, צריכים הרשאות מוגבלות ואחסון מאובטח. עקבו אחרי שימוש חריג, החליפו פרטים שנחשפו ועדכנו רכיבים. אל תשמרו סודות בתוך קוד או קבצים משותפים.
משאירים יכולת התאוששות
- בדקו מי אחראי לגיבוי ולשחזור בכל שירות.
- שמרו היסטוריה ונתיב שחזור מתאים.
- נטרו שינויים בהרשאות ובהגדרות.
- בדקו גישה חלופית למקרה שהחשבון הראשי אינו זמין.