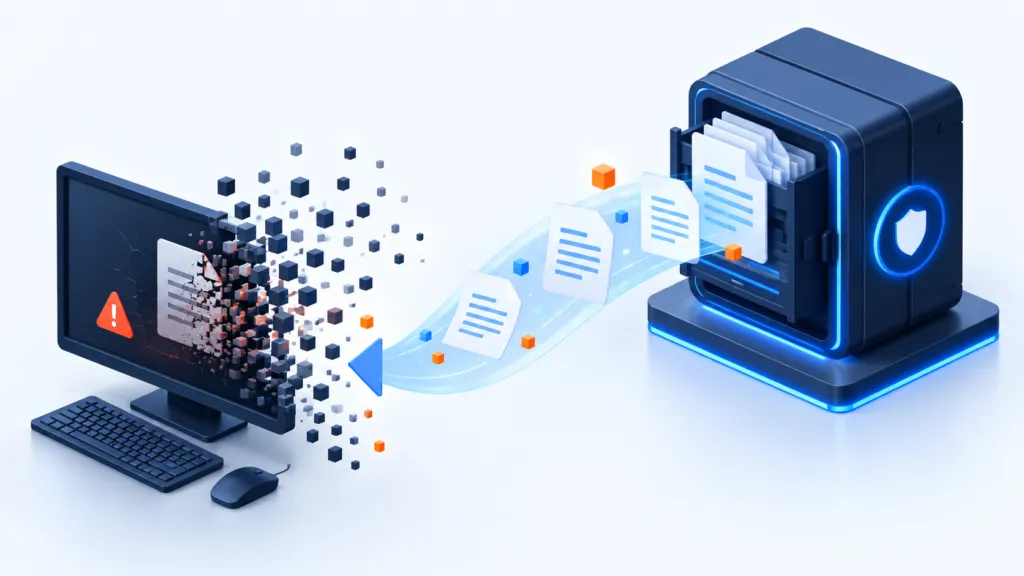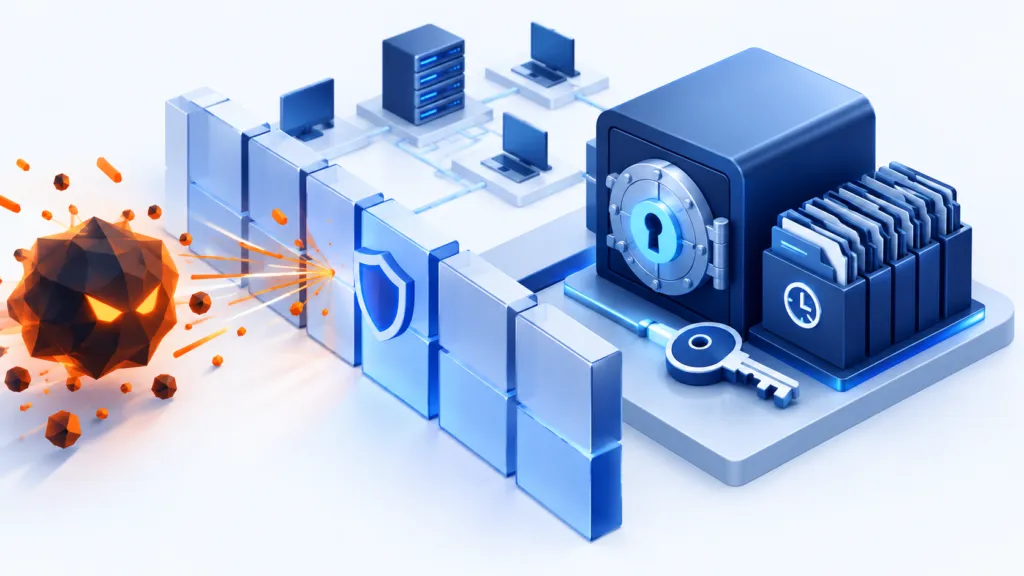
כדי שגיבוי יעזור באירוע כופרה, הוא צריך להישאר תקין ונגיש גם לאחר שהסביבה הראשית נפגעה. לכן בוחנים את החשבונות, את נתיבי הרשת ואת הרשאות המחיקה של הגיבוי עצמו.
מגנים על דרך החזרה
- חשבונות ניהול נפרדים
- עותקים מוגנים מפגיעה
- בדיקה בסביבה נקייה
מפרידים בין סביבת העבודה לגיבוי
הימנעו מגישה רחבה של משתמשים לעותקי הגיבוי. הפרידו חשבונות ניהול ונתיבי גישה לפי הצורך, ובדקו מה אפשר לבצע מתוך מחשב שנפרץ. עותק נוסף באותה תיקייה משותפת עלול להיפגע יחד עם המקור.
מגינים על העותקים ועל המדיניות
שקלו עותק מנותק או הגנה מפני שינוי באחסון שתומך בה. בדקו מי רשאי למחוק גרסאות, לשנות תקופת שמירה ולהחליף מפתחות. הגנה תלויה בתצורה; אל תניחו שהגדרה אחת חוסמת כל תרחיש.
שומרים מספיק היסטוריה
אירוע עשוי להתגלות אחרי שהמידע כבר נפגע. היסטוריה רחבה יותר יכולה לאפשר איתור נקודה נקייה, אבל צריך גם דרך לבדוק אותה. בחרו תקופת שמירה לפי הסיכון וקצב השינויים.
מכינים נתיב שחזור נקי
שמרו כלי שחזור ופרטי גישה בצורה מאובטחת. בדקו איך מגיעים אליהם אם מערכת הזהויות או תחנת המנהל נפגעה. שחזור לתשתית נגועה עלול להחזיר את הבעיה; פעלו לפי תוכנית תגובה מתואמת.
מה מתרגלים?
- שחזור מעותק נפרד כאשר המקור אינו זמין.
- איתור גרסה מלפני פגיעה מדומה.
- שימוש בהרשאות ובמפתחות חירום.
- קבלת התראה על מחיקה או שינוי חריג.
להמשך: תוכנית תגובה למתקפת כופרה.